
LiteLLM 投毒排查清单:1.107.0 中招后先查这 3 个文件
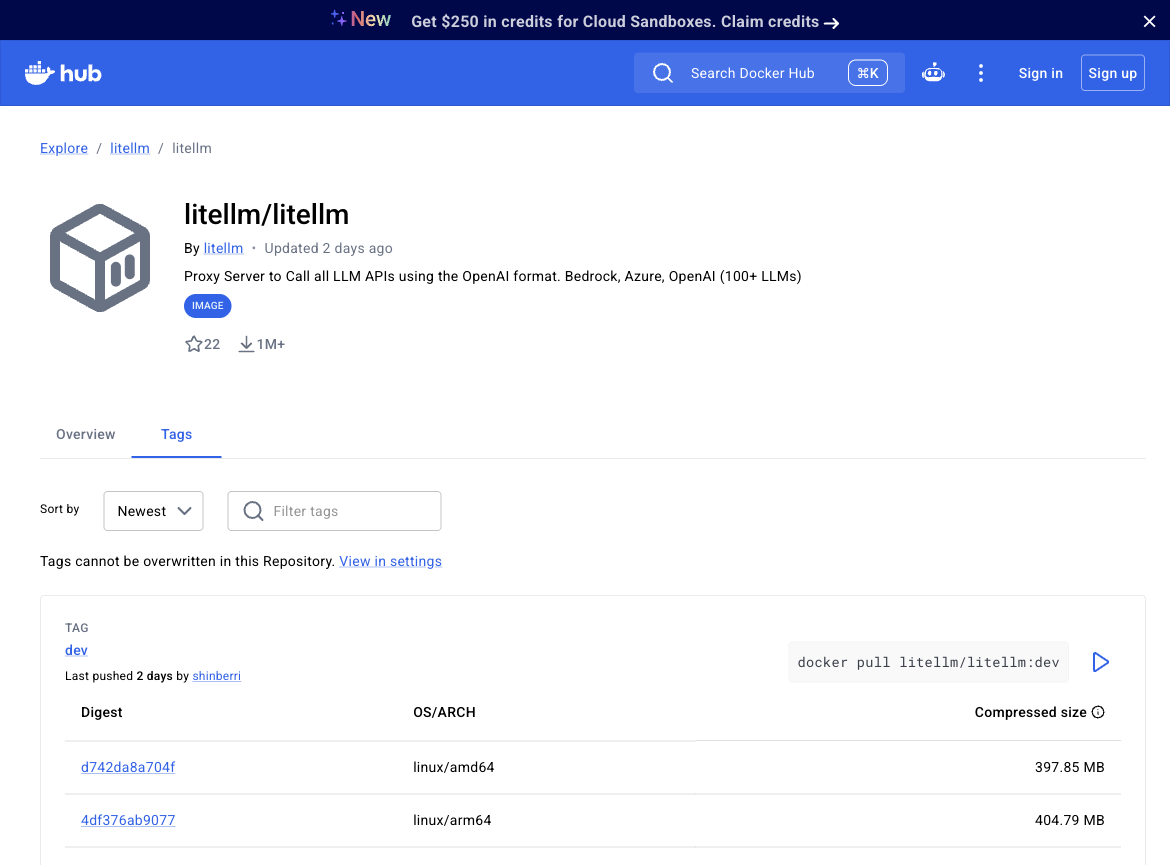
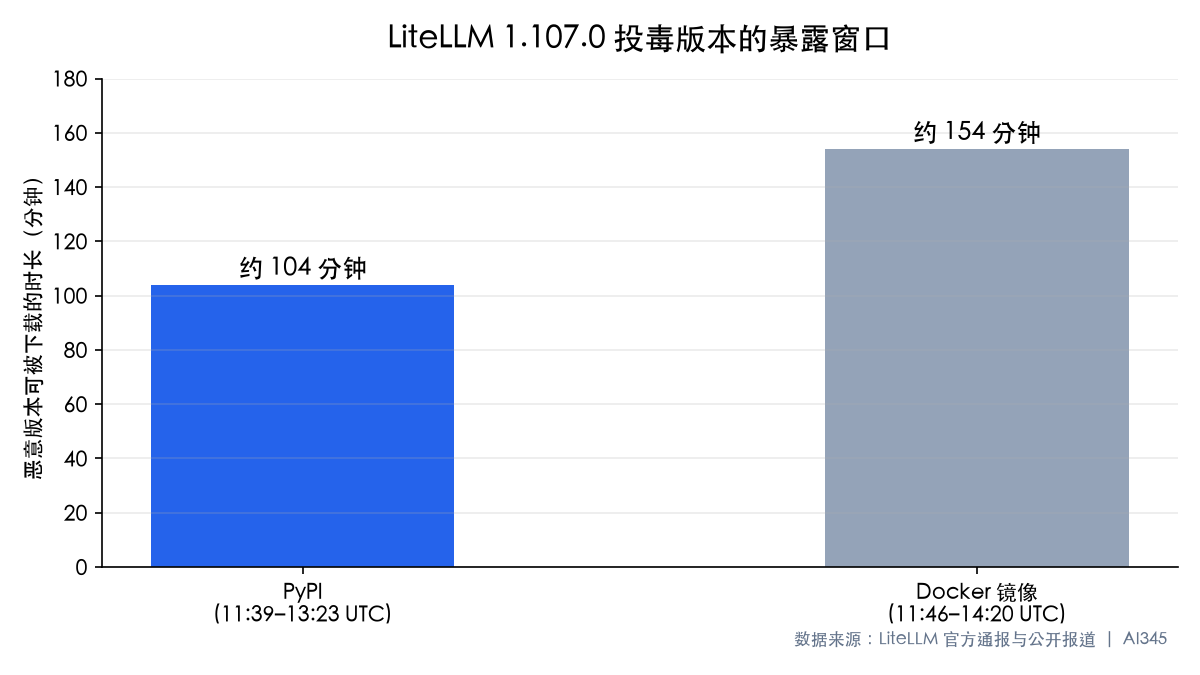
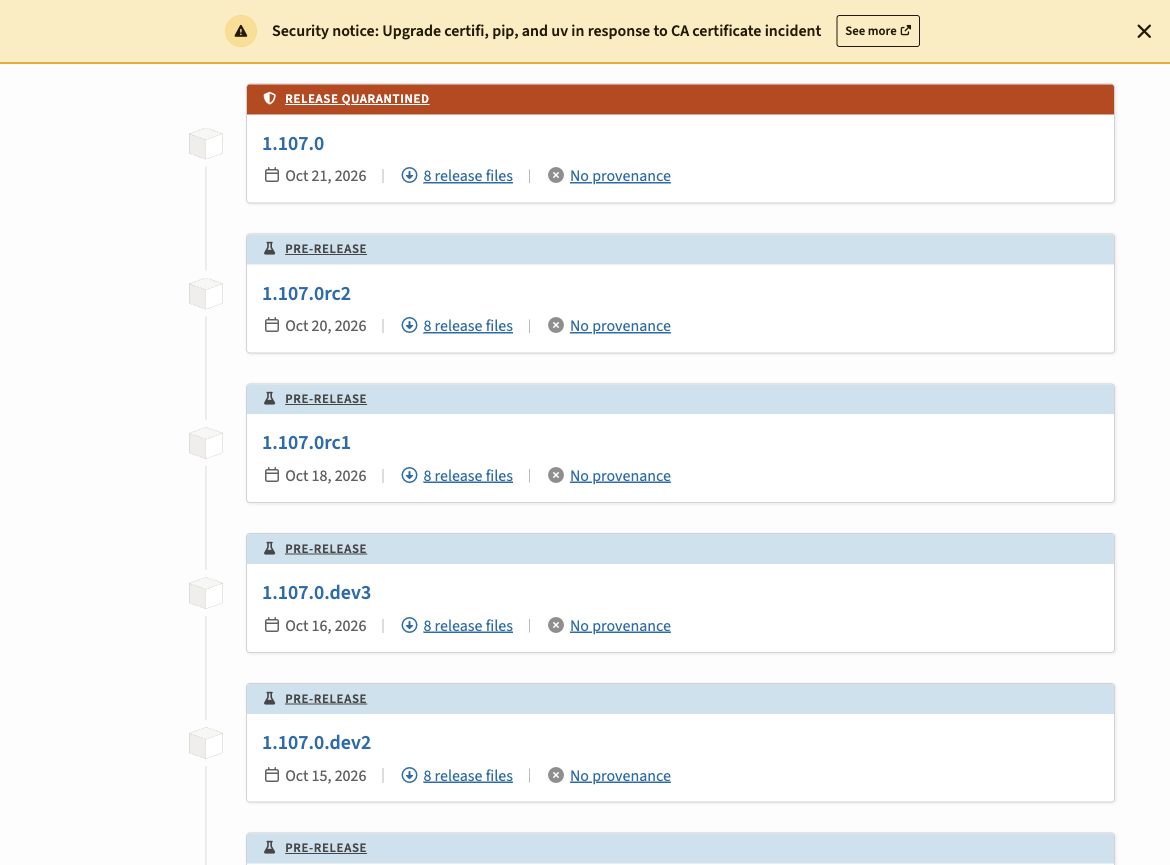
2026 年 10 月 21 日,LiteLLM 1.107.0 在 PyPI 被投毒,11:39 UTC 上传,13:23 UTC 隔离,暴露约 104 分钟。同一天 Docker Hub 和 GHCR 上 v1.107.0、latest、main-latest、main-stable 四个 litellm 标签也指向恶意版本。
最狠的是恶意文件在解释器启动时就执行,不需要 import litellm。这篇不讲事件,只讲排查顺序,第一个动作反直觉:别先跑 pip。
第一步为什么是「不要先跑 pip」
官方处置指引第一条就是那台机器上不要启动任何 Python 进程。触发机制是这样的:恶意包往 site-packages 根目录放三个文件,其中 cook.pth 里有一条导入 cook 的指令,Python 启动时自动处理 .pth,cook.py 就被加载了。触发器从「你调用了某个函数」变成「Python 这个程序本身」。
pip show、pip list、pip uninstall 都会先启动 Python。有第二台干净机器就把目录挂过去查,没有就看文件系统层。先取证后清理。
三个文件名:这就是全部线索
| 文件名 | 作用 | 平台 |
|---|---|---|
| cook.pth | 路径配置文件,内含导入 cook 的指令,Python 启动时自动处理 | 全平台 |
| cook.py | 自我解混淆后运行名为 privcollect 的凭据窃取模块 | 全平台 |
| sitecustomize.py | 拉起后台守护进程,从远程地址取第二阶段脚本 | Linux 和 macOS |
两个细节。cook.py 会往 /tmp/.pc_once_72129118c59f5636c0bb 写标记文件,这个路径在 Windows 上通常不存在,那一步会失败但不影响窃取。sitecustomize.py 从 GitHub 死信箱仓库取内容下载第二阶段脚本。
注意 sitecustomize.py 本身是 Python 正常机制文件,得看内容和修改时间。
排查 4 步:从版本到文件到容器
第 1 步:查装过的版本
最稳是读目录名,site-packages 下会有 litellm-1.107.0.dist-info 这种目录。
# 直接看文件系统,不启动 Python
ls -d /usr/lib/python3*/site-packages/litellm-* \
       ~/.local/lib/python3*/site-packages/litellm-* \
       .venv/lib/python3*/site-packages/litellm-* 2>/dev/null
要在 Python 环境里确认的话,只在已确认没中招或已隔离的机器上做:
pip show litellm
1.107.0 是恶意版本,1.106.2 是官方标注的最近安全版本。但 PyPI 上已查不到 1.107.0,pip 会静默回落到 1.106.2,所以「我看到 1.106.2」不能证明没装过,得看安装时间。
第 2 步:翻 site-packages 找那三个文件
# 用 find 而不是 python,避免启动解释器
find / -type f \( -name "cook.pth" -o -name "cook.py" -o -name "sitecustomize.py" \) \
  -path "*site-packages*" 2>/dev/null

# 顺便看修改时间,落在 10 月 21 日 11:39 到 13:53 UTC 之间的最可疑
ls -l --time-style=full-iso /path/to/site-packages/cook.pth 2>/dev/null
更直接的痕迹是 /tmp 下的标记文件:
ls -la /tmp/.pc_once_72129118c59f5636c0bb 2>/dev/null && echo "发现标记文件"
它只在恶意代码真执行过之后才存在,看到它就等于确认「不只装了,而且跑过」。
第 3 步:Docker 用户查标签和拉取时间
容器最容易被忽略,镜像里没有 pip 记录,只能从标签和拉取时间推断。四个受影响标签里后三个是浮动标签。
# 看本地有哪些 litellm 镜像和它们的创建时间
docker images | grep -i litellm

# 看具体镜像的构建历史时间
docker inspect litellm/litellm:latest --format '{{.Created}}'

# 查 compose 或 k8s 里有没有在用浮动标签
grep -rn "litellm" docker-compose*.yml k8s/ helm/ 2>/dev/null | grep -E "latest|main-latest|main-stable"
判断逻辑:镜像创建时间落在 2026 年 10 月 21 日 11:46 到 14:20 UTC 之间就按暴露处理。之后拉到的干净,本地已有的不会自己变干净。
第 4 步:查用量异常
事后验证,只说明有没有被利用,不说明有没有被感染。看模型厂商后台 10 月 21 日之后的用量尖峰,和 Proxy 后台有没有非本人的调用来源。
它到底拿走了什么:这决定了轮换范围
恶意模块内部名叫 privcollect,横跨 16 个模块,覆盖浏览器 Cookie、~/.aws 凭据与 EC2 实例元数据、GCP 服务账号密钥、Azure CLI 令牌、环境变量里的 LLM 厂商 API Key、SSH 私钥和 CI/CD 密钥。
针对 Proxy 那条最要命:上游 API Key 存在 PostgreSQL 里,恶意代码对 LiteLLM_CredentialsTable 做 LIMIT 500 全表查询,一次全拿走。外传用 AES-256-CBC 加密、RSA-4096 封装密钥,是主动外传而非留后门,所以官方按完全失陷处理。
轮换清单:五类密钥,按这个顺序换
全部在另一台机器上做,顺序按「泄露后最快被利用」排。
LLM 厂商 API Key 全换。OpenAI、Anthropic、Cohere 以及走 Proxy 的上游 key,这类 key 立刻能换成钱,重建后先看账单。
Proxy 里存的全部上游 key,不是换几个而是整表,换完还要查 PostgreSQL 有没有异常查询和新增账号。
云平台凭据。AWS 访问密钥和实例元数据权限、GCP 服务账号密钥、Azure CLI 令牌,AWS 额外查新建 IAM 用户和 CloudTrail。
SSH 私钥和 GPG 密钥。重新生成,旧公钥从所有平台撤掉,顺手看 shell 历史有没有被读过。
浏览器密码和登录态。最费事但必做,所有站点重设密码、CLI 重新登录。
顺序逻辑是 1、2 能直接变现先堵,3、4 是横向跳板其次,5 影响面最广但利用慢。
恢复到一个可信的状态
密钥换完不等于完事,装过恶意版本的环境本身不该继续用。用镜像快照或整机重装,别在原来的 venv 里 pip uninstall 再重装,那只是删文件。
重建环境后装锁定版本 pip install "litellm==1.106.2",在 requirements 或 lock 里钉死,不要写 litellm>=1.106。Docker 镜像用精确 tag 或 digest,起服务后再跑一次上面第 2 步的 find 确认三个文件都不在。
浮动标签是这次扩散面最大的部分,main-stable 听起来最稳反而指向了恶意版本。
同一个坑,LiteLLM 半年踩了两次
2026 年 3 月,LiteLLM 的发布流水线跑了恶意且未锁版本的 Trivy 0.69.4,发布凭据泄露,随后被用来发布了带后门的 1.82.7 和 1.82.8。这次是第二次。
值得记住的是:源码和 sdist 都干净,恶意文件只在编译好的 wheel 里。手法是在 pyproject.toml 构建配置加一行 data = "cook",把 cook 目录当数据打进 wheel,git tag 里没有这行。只审源码、tag、sdist 全都看不出来。
普通开发者能做的有限,最有效的是锁版本加延迟升级:1.107.0 活了不到两小时。
想补同类风险,站内这两篇相关:Agent2API 安全吗:登录态被盗风险与 4 个自保步骤 讲登录态被窃的路径,Mercury Decide 429 限流怎么解决:5 个官方解法 是接口侧故障处置。
服务在国内网络环境的话,Gemini CLI 国内能用吗?停服后3条接入路线对比 里网关选型也值得看。
原始依据:PyPI 版本历史页 pypi.org/project/litellm 能确认 1.107.0 已消失、latest 回到 1.106.2,LiteLLM 仓库 安全公告页 和社区追踪的 issue #47826 有细节。
一句话结论
先确认版本,再用 find 找那三个文件,Docker 用户补查标签和拉取时间;中招就从另一台机器按五类顺序换密钥,最后整机重装把版本钉死。记住一件事:在有问题的机器上,连 pip 都别跑。
常见问题
LiteLLM 1.107.0 到底哪些版本受影响
PyPI 上只有 1.107.0,最近安全版本是 1.106.2。Docker 侧四个标签指向过恶意镜像:v1.107.0、latest、main-latest、main-stable。
我只装了但没 import litellm,会不会中招
会。恶意文件通过 .pth 机制在解释器启动时自动加载。标准是在污染窗口里装过它、之后有没有启动 Python。
site-packages 里没有 cook.pth 是不是就没事
基本可排除,但建议补两条:看 /tmp/.pc_once_72129118c59f5636c0bb 在不在,容器镜像从创建时间和 tag 反推。
LiteLLM Proxy 用户的暴露面为什么更大
因为 Proxy 把上游 API Key 集中存在 LiteLLM_CredentialsTable 表里,恶意代码对它做了 LIMIT 500 全表查询,一次取走全部。轮换范围就是这张表。
现在装哪个版本是安全的
1.106.2,PyPI 的 latest 也已回落到这里。别写「>=1.106.2」,要钉死 pip install "litellm==1.106.2",Docker 侧用精确 tag 或 digest。
换完密钥还需要重装机器吗
建议重装。恶意代码主动外传,数据已经出去了,pip uninstall 再重装只删了那三个文件。
 京ICP备2024094994号-29