
Agent2API 安全吗:登录态被盗风险与 4 个自保步骤
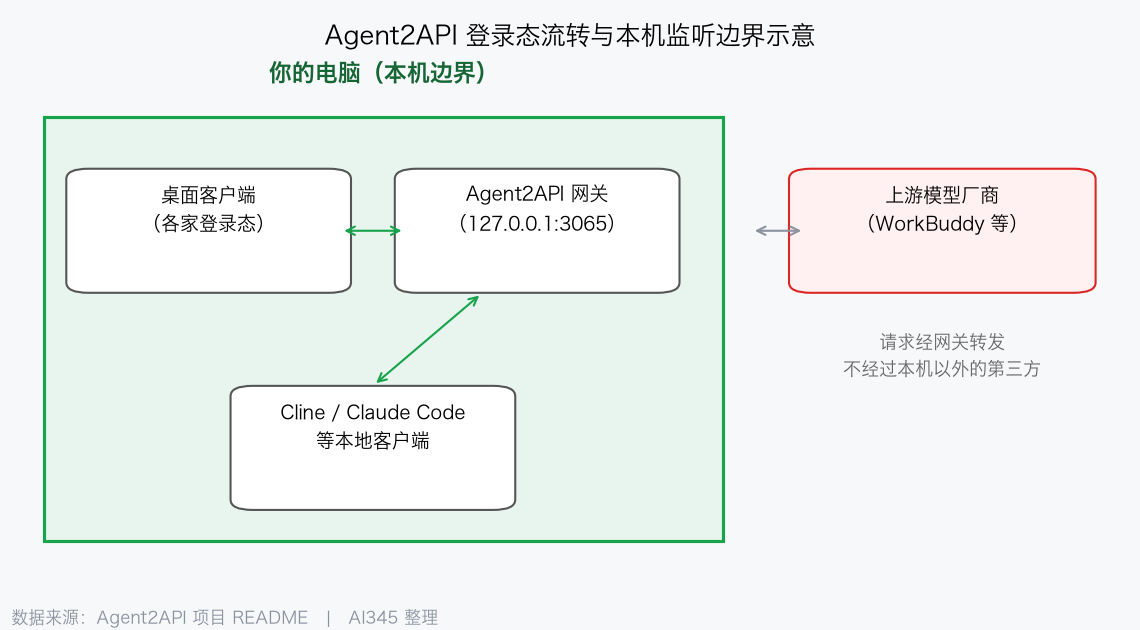
先给答案:Agent2API 本身是本机工具,默认只监听 127.0.0.1,不会主动把你的凭证发到别处。它的风险在别处:token 明文存在本机、复用登录态踩在上游服务条款的灰色地带、开错配置会把信任面扩大。装不装、安不安全,主要取决于你怎么用。
先搞清楚:Agent2API 是什么
Agent2API 是本地反向代理加 OpenAI 兼容网关:它复用 WorkBuddy、CatPaw、AutoClaw、Qoder、Cline、Trae 等桌面客户端的登录态,把十余家模型额度统一暴露成一个端点 http://127.0.0.1:3065/v1,任何支持自定义 base_url 的客户端都能即插即用。它自己不出模型,只做额度转发,内置 17 家提供商,分 Tauri 桌面端和 Docker 两种形态。
会搜「Agent2API 安全吗」的人,多半是看到一堆接入教程后想装又犹豫。下面的风险拆解按真实边界来讲,不夸大也不洗白。
风险面一:本机 loopback 监听,边界默认只在本机
默认只监听 127.0.0.1,局域网访问默认关闭,CORS 默认不应答。也就是说,外网和局域网默认都摸不到这个网关。边界问题在于本机:同一台机器上的其他进程理论上可以访问本机端口;如果自己手动开了局域网共享,局域网内任何设备都能把请求指到你的网关,等于把信任面从单机扩到整个网络。
风险面二:复用登录态,踩在上游 ToS 的灰色地带
Agent2API 不是官方客户端,它用非官方形态复用你账号的登录态,这可能不符合上游服务条款。项目方自己的声明写得很直白:仅供学习与交流,账号被限流、风控、封禁的风险自负,禁止商用和绕过计费。上游到底什么策略、会不会因此封号,官方没有公布,也没有任何安全性承诺。想了解官方托管式 Agent 的用法,可以看站内这篇 Claude Managed Agents 动态工作流。
风险面三:token 明文存储,泄露面在本地
这是最实在的风险点:凭证(accessToken、refreshToken 等)以明文保存在本机配置目录,默认 ~/.agent2api/,导出文件同样含明文凭证。如果这台机器被入侵、目录被同步到公共网盘,或者文件被分享出去,账号凭证就等于直接交出去了。
风险面四:Docker 和局域网模式,权限边界更紧
两种形态的默认策略不一样,这点要分清。桌面端默认只监听本机,一把启用的网关 Key 都没有时不鉴权;一旦建了 Key,客户端必须带 Key,否则 401。Docker 模式默认 fail-closed:先注册管理员、建网关 Key,未建 Key 前拒绝转发。另外 Docker 形态下需要本机回调的网页登录(AutoClaw、CatPaw、Accio、CodeArts、Trae)不可用,得改用粘贴凭证。
项目方自己的口径
项目仓库 的 README 和 LICENSE 声明可以当「使用边界」读:仅供学习与交流;以非官方客户端形态复用登录态,可能不符合上游服务条款;禁止商用、二次分发牟利、批量账号运营或绕过上游计费;账号风险自负。官方没有就安全性给出承诺,也没有安全审计报告,这一点如实说明。
自保 4 步:把风险压到最低
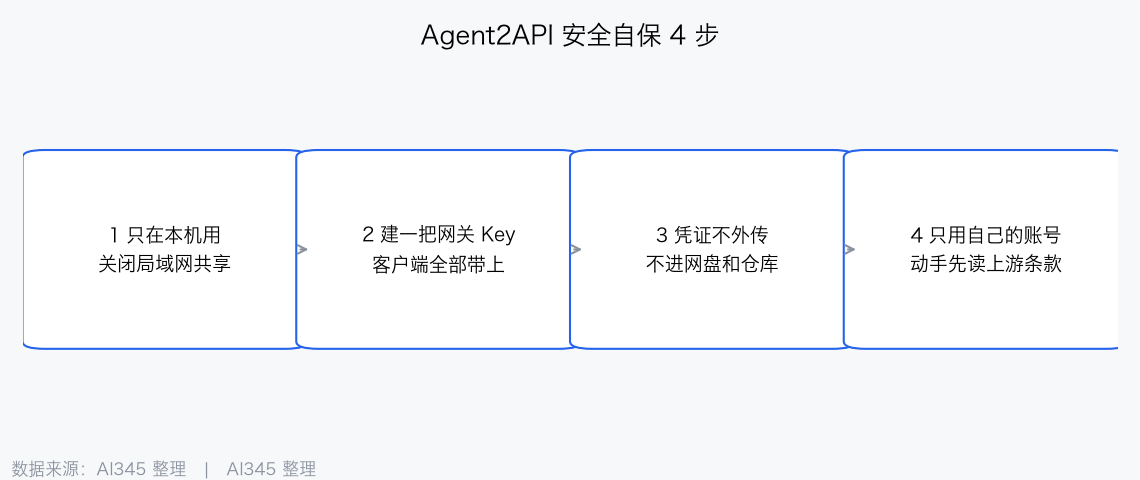
- 只在本机用,局域网共享保持关闭,不暴露到外网。
- 在面板建一把网关 Key,所有客户端都带上,别裸奔。桌面端建了 Key 之后不带 Key 会 401,这就是它的鉴权机制。
- 不把 ~/.agent2api 目录和导出凭证放进网盘、公开仓库,不分享给任何人。
- 只用你自己的账号,不批量开号,动手前先读一遍上游服务条款。
谁不适合用
公司配发的电脑、存着工作敏感数据的机器、对封号零容忍的用户,不建议装。
想要完全合规的调用方式,直接用官方 API Key 更稳,OpenRouter 官方文档里写明了 Key 的申请和调用流程(见 OpenRouter Quickstart)。配置思路可以参考站内 Mercury Decide API Key OpenRouter 接入 和 Gemini 4 Argon API Key 配置。
官方 API 的调用方式类似 DeepSeek Search API 怎么用 里的做法,一条 base_url 加一把 Key,不碰登录态。
常见问题
Agent2API 会盗用我的登录态吗?
从设计上看它是本地网关,默认只监听 127.0.0.1,凭证不会主动外传。真正的风险在本地:token 明文存在 ~/.agent2api/,机器被入侵或文件被分享,凭证就等于暴露。项目是开源的,担心的话可以先读源码再决定。
用 Agent2API 会被上游封号吗?
有可能。它以非官方客户端形态复用登录态,可能不符合上游服务条款,项目方自己声明账号被限流、风控、封禁的风险自负。上游具体策略没有公布,项目方也没有安全承诺。
Agent2API 的 token 存在哪里?
默认在本机配置目录 ~/.agent2api/,凭证以明文保存,导出文件同样含明文。不要把目录和导出文件提交到公开仓库、网盘或分享给他人。
桌面端和 Docker 模式哪个更安全?
桌面端默认只听本机,没有启用 Key 时不鉴权,适合个人电脑。Docker 默认 fail-closed,必须先注册管理员并建网关 Key 才转发,适合服务器场景,但本机回调类网页登录在 Docker 下不可用。两种形态都建议配网关 Key 使用。
能把 Agent2API 开放给局域网同事用吗?
技术上可以,设置里开启局域网访问后所有网卡都能被访问,且要求先注册面板管理员。但这样等于把信任面从单机扩大到整个局域网,任何能连到你网关的设备都能用你账号的额度。不建议这么做。
 京ICP备2024094994号-29