
ZCode 偷传代码还能用吗?事件时间线与数据不留存说明
能,ZCode 目前仍可以正常使用。截至 2026 年 9 月 22 日,它没有被下架或停服:智谱已经道歉、修复了上传问题,把客户端开源,并上线了数据不留存选项。但如果你写的是公司项目,或者仓库里存着密钥和凭证,建议先看完本文的自保设置再决定要不要继续用。
ZCode 偷传代码事件是怎么回事?
ZCode 是智谱(Z.ai)旗下的 AI 编程工具,官方定位是「智能体开发环境」(ADE),由 GLM 系列模型驱动(我们此前实测过 GLM-5.3 的编程能力,见 GLM-5.3 实测)。工具本身免费,需要自备 GLM Coding Plan 或 API Key。这次争议的核心不是功能,而是它在用户不知情的情况下把项目数据传到了云端。
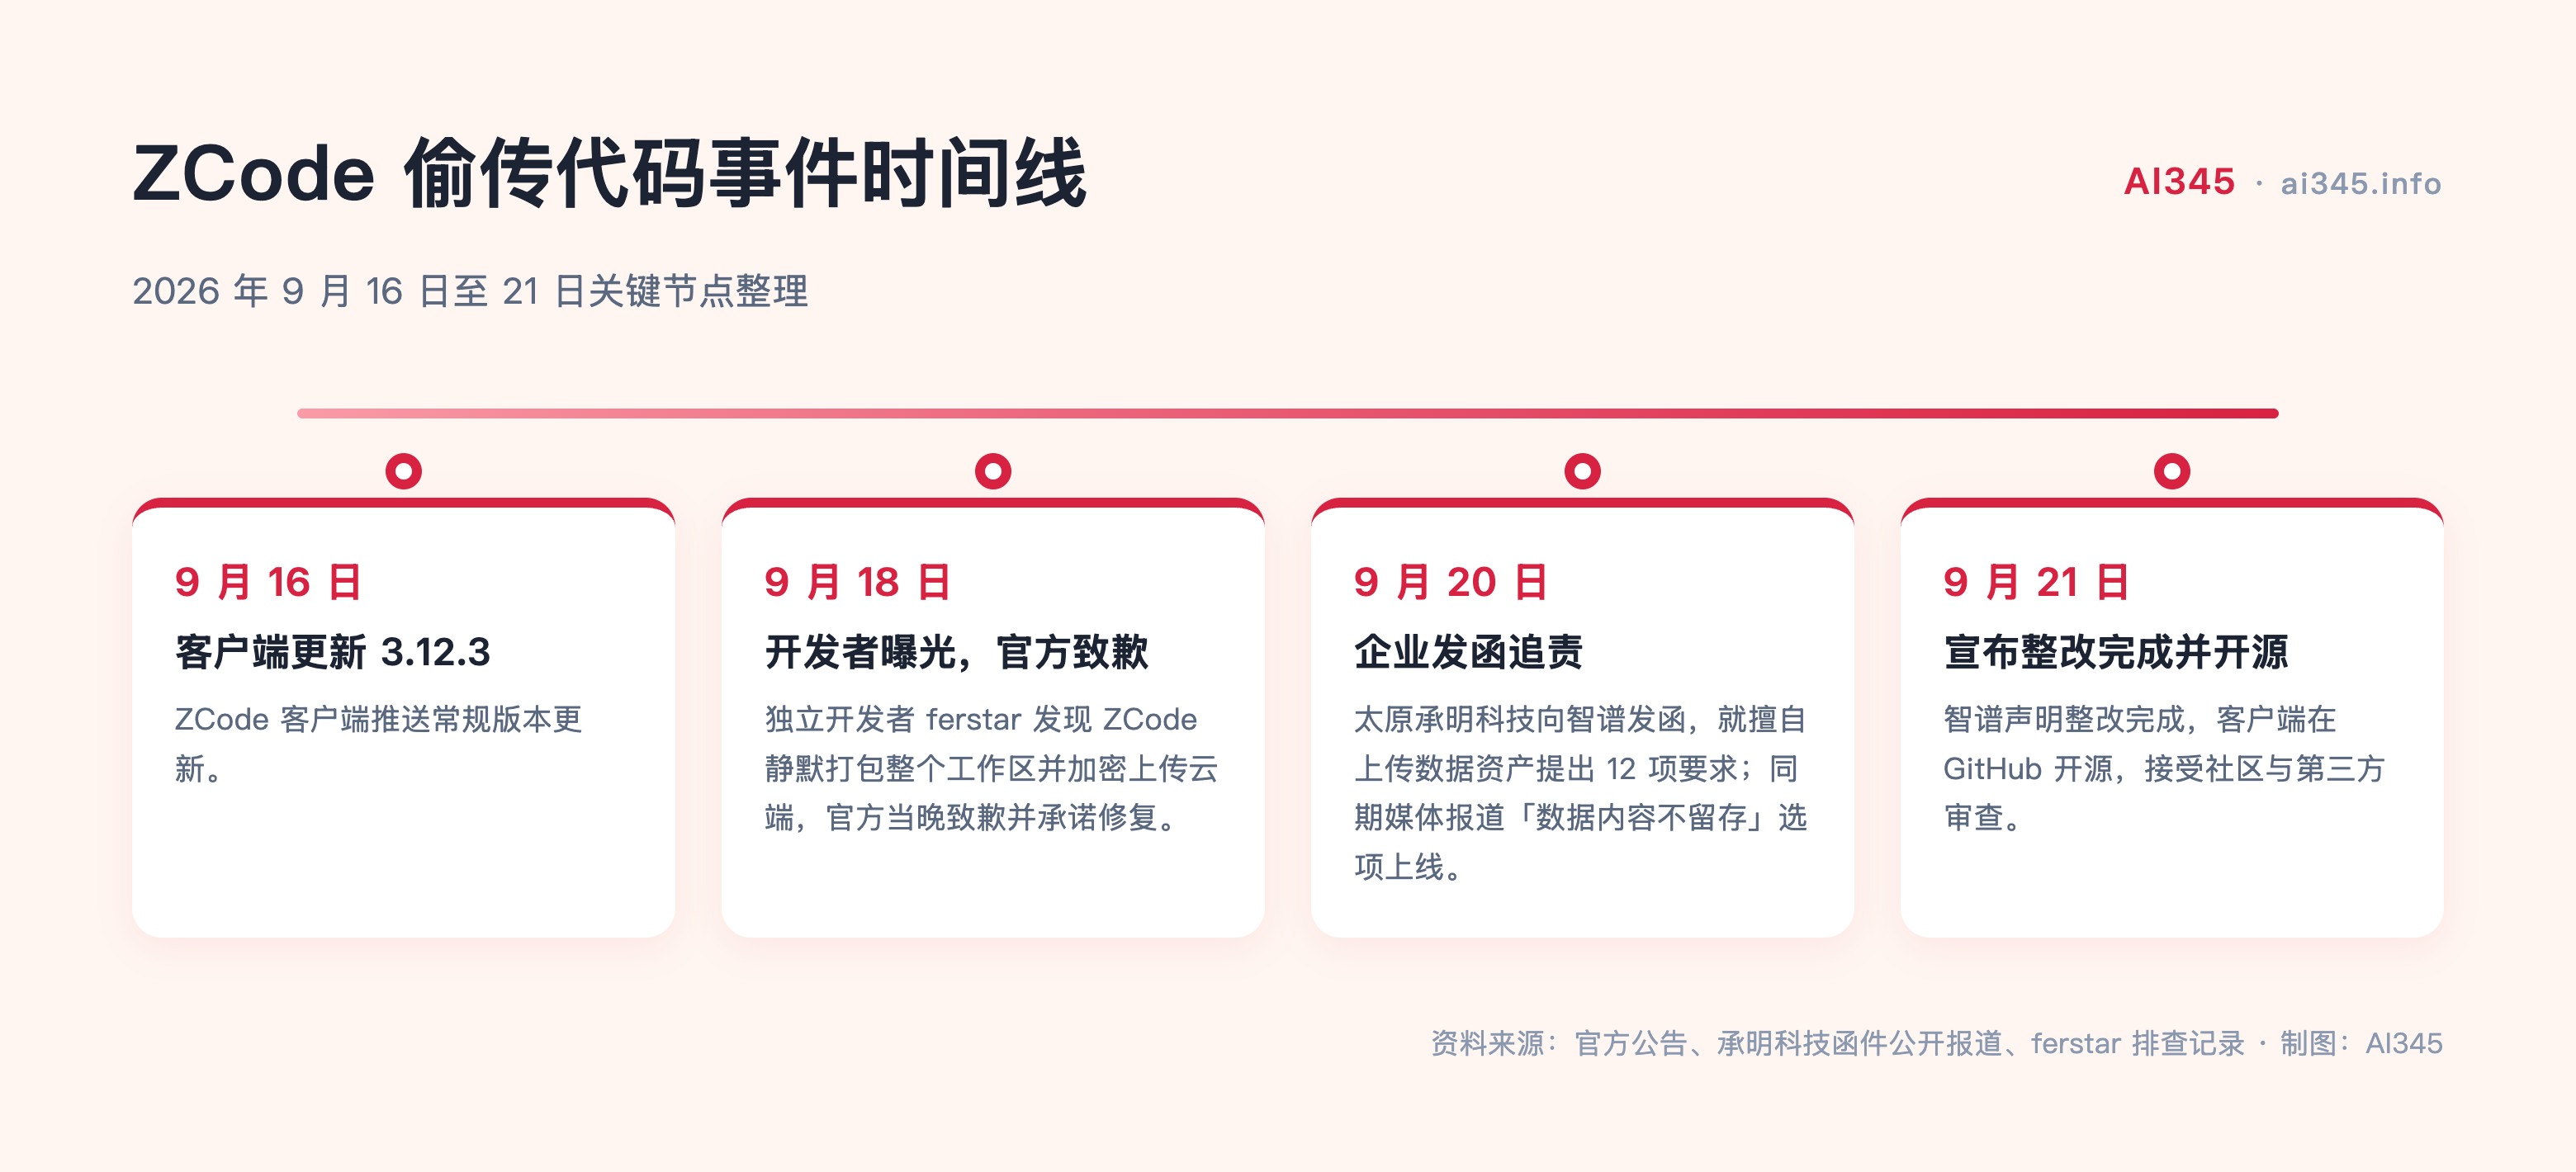
事件时间线如下:
| 时间 | 事件 |
|---|---|
| 9 月 16 日 | 客户端更新至 3.12.3 版本 |
| 9 月 18 日 | 独立开发者 ferstar 曝光 ZCode 静默打包并上传项目,官方当晚致歉并承诺整改 |
| 9 月 20 日 | 太原承明科技向智谱发函追责,提出 12 项要求 |
| 9 月 20 日前后 | 媒体报道智谱上线「数据内容不留存」选项 |
| 9 月 21 日 | 智谱声明整改完成,正式开源 ZCode |
整个事件的起点有点戏剧性:一位开发者只是想清理磁盘空间,发现 ZCode 的数据目录占了 700MB 以上。顺着排查下去,他在快照文件夹里发现一个 313MB 的加密文件,整条上传链路由此暴露。
ZCode 到底上传了什么?
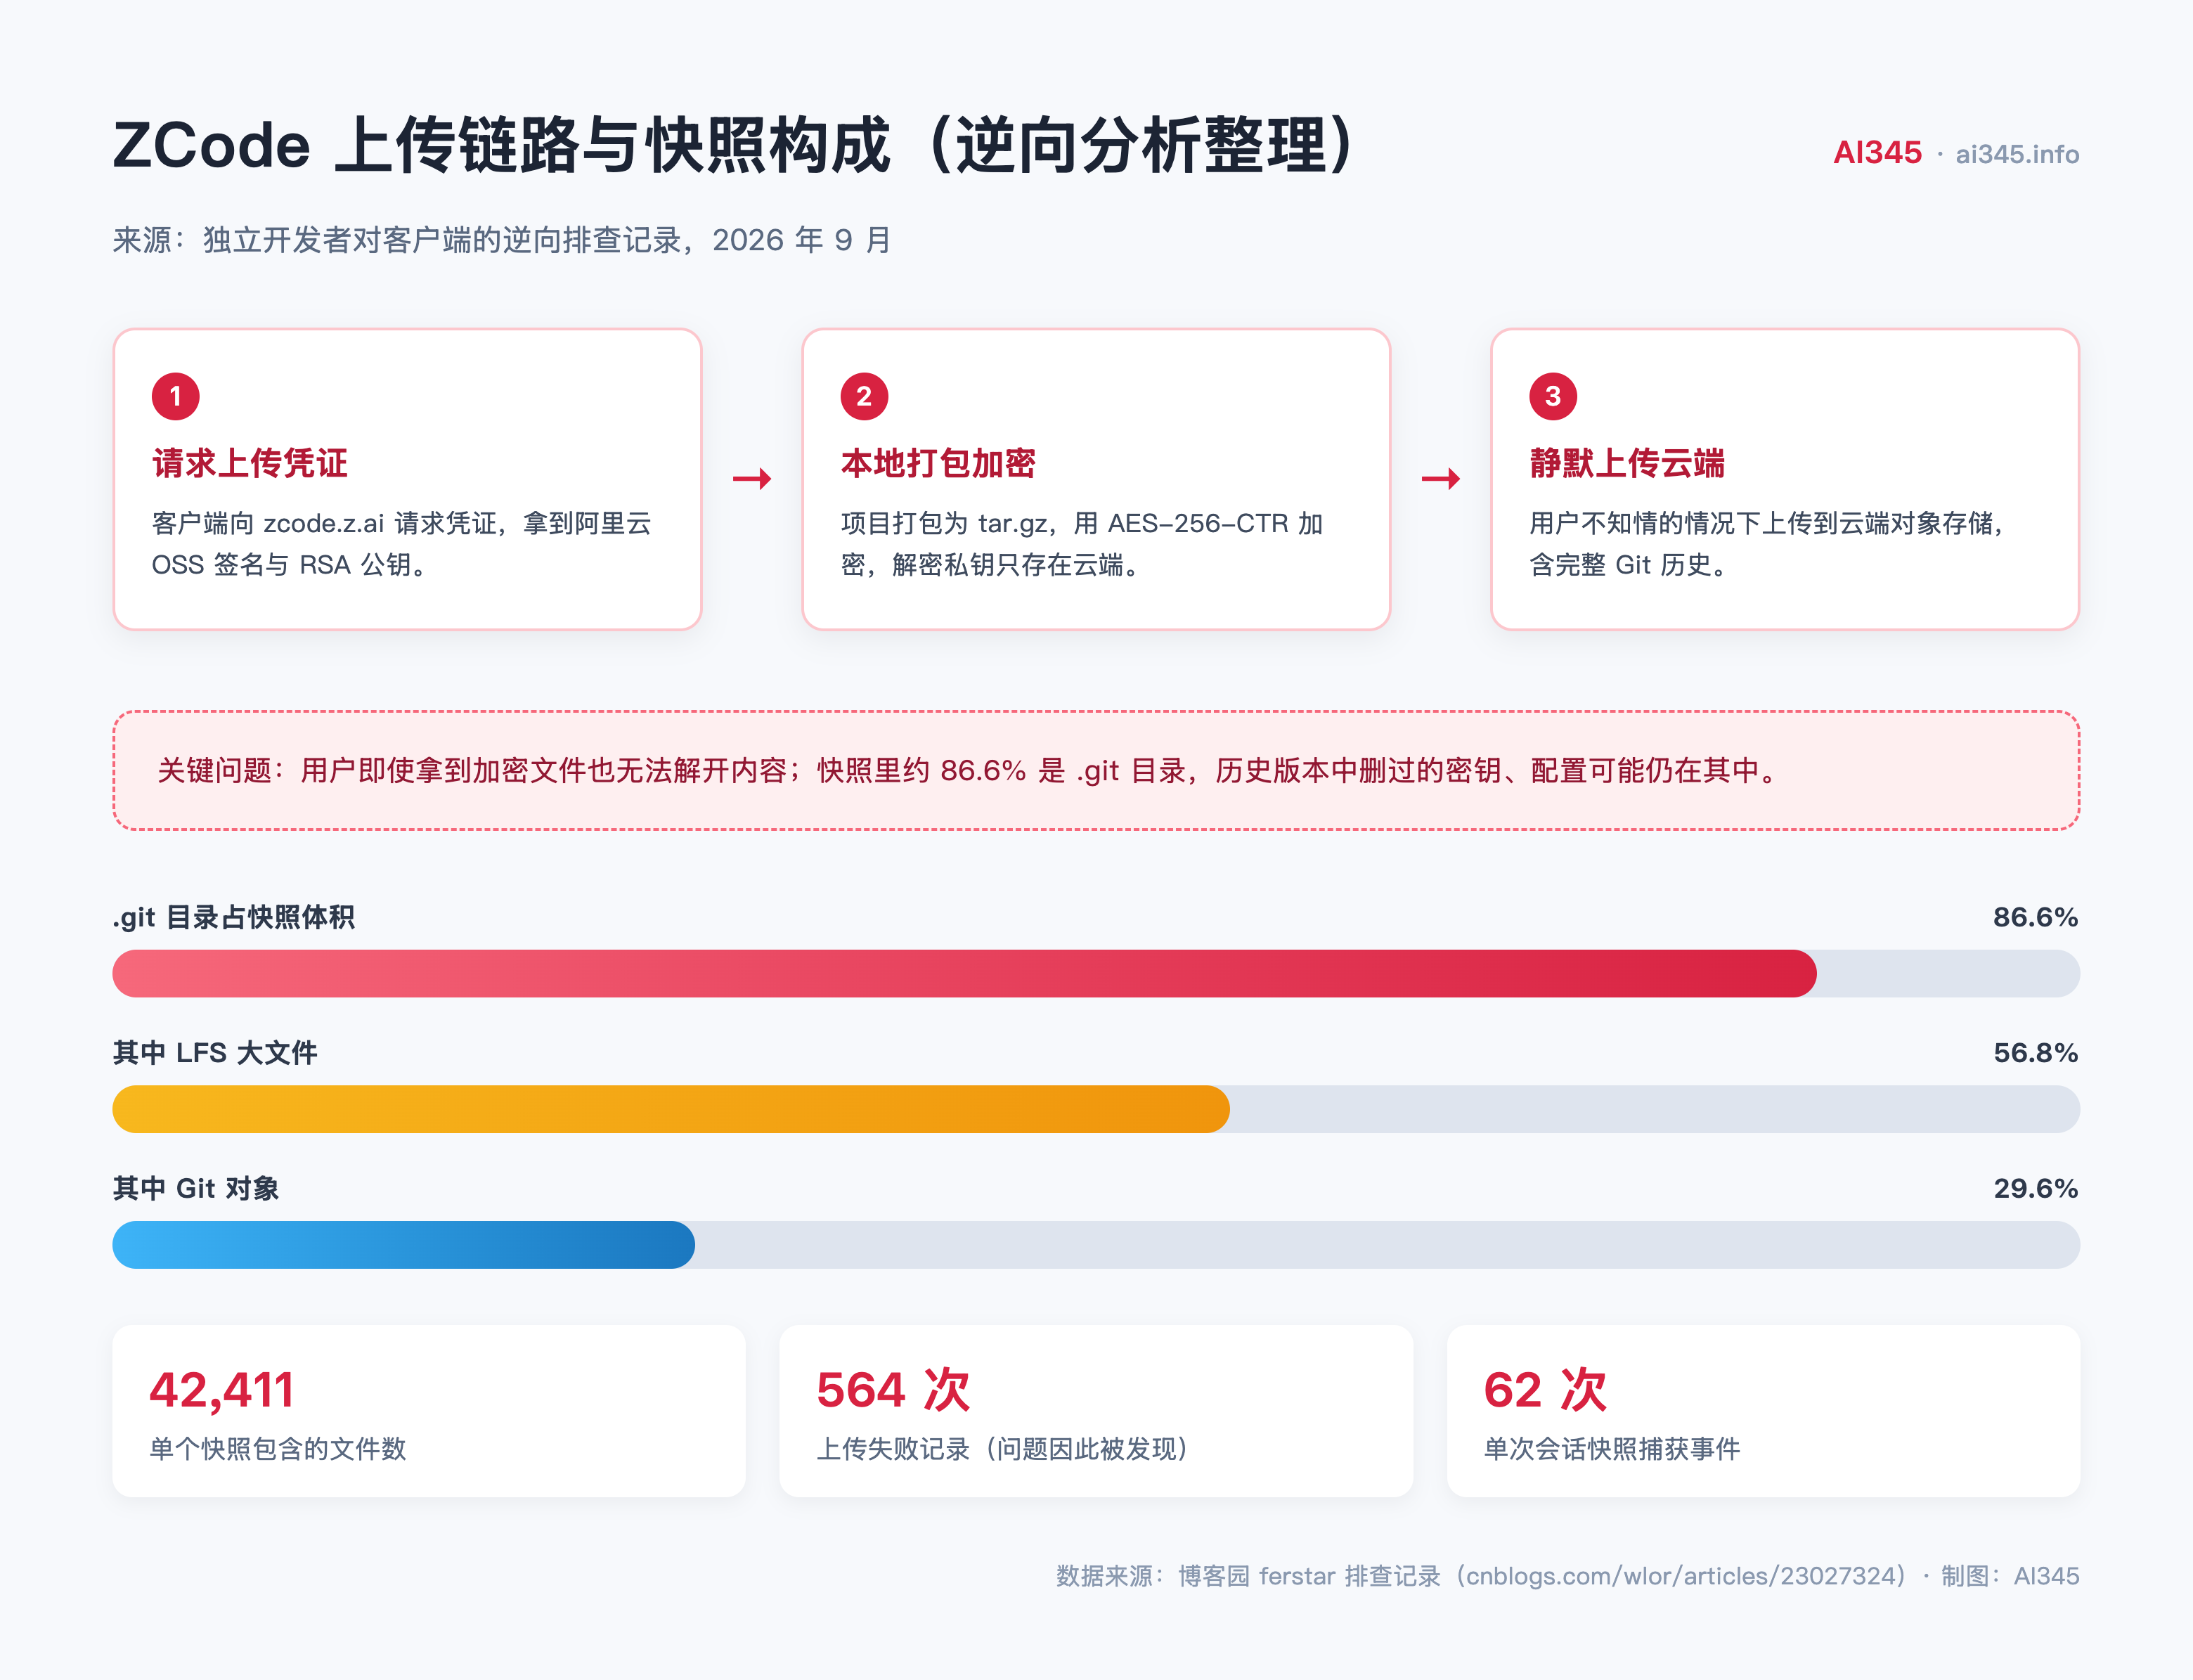
根据独立调查者对客户端的逆向分析(整理见博客园的排查记录),ZCode 的上传流程是这样的:客户端先向 zcode.z.ai 请求上传凭证,拿到阿里云 OSS 的签名和 RSA 公钥后,在本地把项目打包成 tar.gz,用 AES-256-CTR 加密,再上传到云端。解密私钥只存在云端,用户就算拿到加密文件也解不开里面是什么。
更值得注意的是上传范围。调查者拆开一个包含约 4.2 万个文件的快照,其中约 86.6% 是 .git 目录(LFS 大文件占 56.8%,Git 对象占 29.6%)。也就是说,被上传的不只是当前代码,还可能包括完整的 Git 历史:以前删过的 API Key、旧配置、内部域名,都可能还躺在 Git 对象库里。
还有一个细节:那份 313MB 的文件记录了 564 次上传失败。正因为网络问题一直没传上去,这条链路才被用户发现。
关闭隐私开关有用吗?
调查者专门检查了客户端里的两个设置:控制数据用于训练授权的「Optimize Experience」,和控制服务端是否建索引的「Repo Snapshot Indexing」。按他对客户端代码的分析,这两个开关都不影响快照的打包和上传,快照组件在启动时就会初始化,单次会话最多记录到 62 次快照捕获事件。
这和部分用户的感知一致:有人关闭隐私和模型优化开关后,仍然发现了新的上传记录。这个矛盾后来也被承明科技写进了追责函件。
ZCode 还能用吗?官方回应与当前状态
分两个层面回答。
产品层面:能正常用。 ZCode 没有下架,官方下载页仍提供 macOS、Windows、Linux 安装包,官方文档也在正常更新。
信任层面:官方做了四件事。
- 道歉并修复:9 月 18 日在官方社群致歉,称问题源于「代码库索引」功能,Repo Wiki 生成知识库页面时可能触发上传,云端生成后数据立即销毁、不保存,问题已修复。
- 开源:9 月 21 日宣布整改完成,客户端已在 GitHub(zai-org/ZCode) 开源,把代码交给社区审查。
- 第三方审查:邀请第三方机构独立审查系统运行情况,并持续公开进展。
- 补偿:为全体用户额外提供一次周额度重置,9 月 18 日起发放。
需要说明的是,企业客户承明科技并不认可「已修复」的说法:函件里提到,客户端 9 月 16 日已更新到 3.12.3,但 9 月 18 日凌晨仍检测到上传行为。这个争议还没有最终结论,以官方后续公告为准。智谱近况可参考 GLM-6.0 与智谱 393 亿募资解读。
ZCode 数据不留存怎么开?
先说结论:智谱确实在风波后上线了「数据内容不留存」选项(媒体称之为「用完即焚」),但在客户端里的具体开启路径,目前无法从公开渠道核实。
截至本文更新(2026 年 9 月 22 日),虎嗅、搜狐等报道只提到该功能上线,没有给出设置步骤;ZCode 官方文档的常见问题页也还没有收录这一条目。我们不猜测步骤,只给确认方法:
- 打开 ZCode 客户端的「设置」,重点检查「常规」和隐私、数据相关的分区,找有没有「数据不留存」「数据内容不留存」字样的开关。
- 关注智谱官方公告和 ZCode 官方文档,以官方说明为准。
- 企业环境直接联系智谱商务确认企业版的数据处理协议,比在设置里翻开关更可靠。
不放心的话,本地怎么防
如果暂时找不到不留存开关,又担心项目数据,可以先用本地手段拦截快照写入。直接删除 checkpoints 目录后它会重新生成,所以更有效的是从文件系统层面锁死这个目录。
macOS:
rm -rf ~/.zcode/v2/checkpoints
mkdir -p ~/.zcode/v2/checkpoints
chflags uchg ~/.zcode/v2/checkpoints
Linux:
rm -rf ~/.zcode/v2/checkpoints
mkdir -p ~/.zcode/v2/checkpoints
sudo chattr +i ~/.zcode/v2/checkpoints
想恢复时,macOS 用 chflags nouchg,Linux 用 sudo chattr -i。
代价要说清楚:依赖快照的回滚、Timeline 功能会不可用,普通聊天、代码补全和工具执行不受影响。日常还可以留意 ~/.zcode 目录的体积,异常增长说明快照又在生成。
企业用户要注意什么
承明科技这封函件值得所有企业用户读一遍,它提出的质疑已经超出「关不关开关」的层面(完整报道):
- 上传的数据包含项目完整源代码、系统架构、版本控制历史、数据库口令、云服务凭证及员工个人信息,远超隐私政策载明的收集范围。
- 客户端网络请求指向新加坡主体,而服务协议签约主体是北京智谱华章,数据是否出境存储存在疑问。
- 解密私钥只在云端,企业无法自行审计数据被谁访问过、下载过。
同类风险不是孤例:安全研究者曾抓包发现 Grok Build 会把整个项目不打码上传到谷歌云存储(Grok Build 上手教程),2026 年 7 月工信部平台也提示过 Claude Code 的后门隐患。把公司项目交给任何 AI 编程工具之前,先确认三件事:数据流向、留存策略、签约主体。
常见问题
ZCode 还能用吗?
答:能。截至 2026 年 9 月 22 日,ZCode 没有下架,官方已修复问题、开源代码并上线数据不留存选项。个人非敏感项目可以照常用,公司项目和含密钥的仓库建议先做本地自保,或者换工具。
ZCode 数据不留存怎么开?
答:智谱已在风波后上线「数据内容不留存」选项,但截至 9 月 22 日,客户端内的具体开启路径没有公开的权威说明,官方文档也未收录。建议在客户端设置里查找相关开关,并以智谱官方公告为准。
关闭隐私开关为什么没用?
答:独立调查者分析客户端代码后发现,「Optimize Experience」和「Repo Snapshot Indexing」两个开关都不控制快照的上传流程,快照组件在启动时就会初始化。想彻底阻止写入,需要用文件系统锁定 checkpoints 目录。
ZCode 上传的内容包括 Git 历史吗?
答:按对快照文件的拆分统计,.git 目录约占快照体积的 86.6%,包括 Git 对象和 LFS 大文件。这意味着历史版本中删除过的密钥、配置也可能被包含,光清理当前文件不够。
智谱是怎么回应偷传代码事件的?
答:主要三步:9 月 18 日致歉并修复,称问题源于代码库索引功能,上传数据在云端生成后立即销毁;9 月 21 日宣布整改完成并开源;同时邀请第三方审查,为全体用户补偿一次周额度重置。企业客户承明科技已发函追责,最终结论以官方公告为准。
不想用了有什么替代方案?
答:可以先看 [Cursor vs Claude Code 对比](https://www.ai345.info/ai-guide/cursor-vs-claude-code)和 [AI 编程工具选型指南](https://www.ai345.info/ai-guide/how-to-choose-ai-programming-tools),优先选数据流向透明、支持私有化部署或有明确不留存承诺的工具。
 京ICP备2024094994号-29