
OpenClaw 能做什么?五类任务边界与安全注意事项
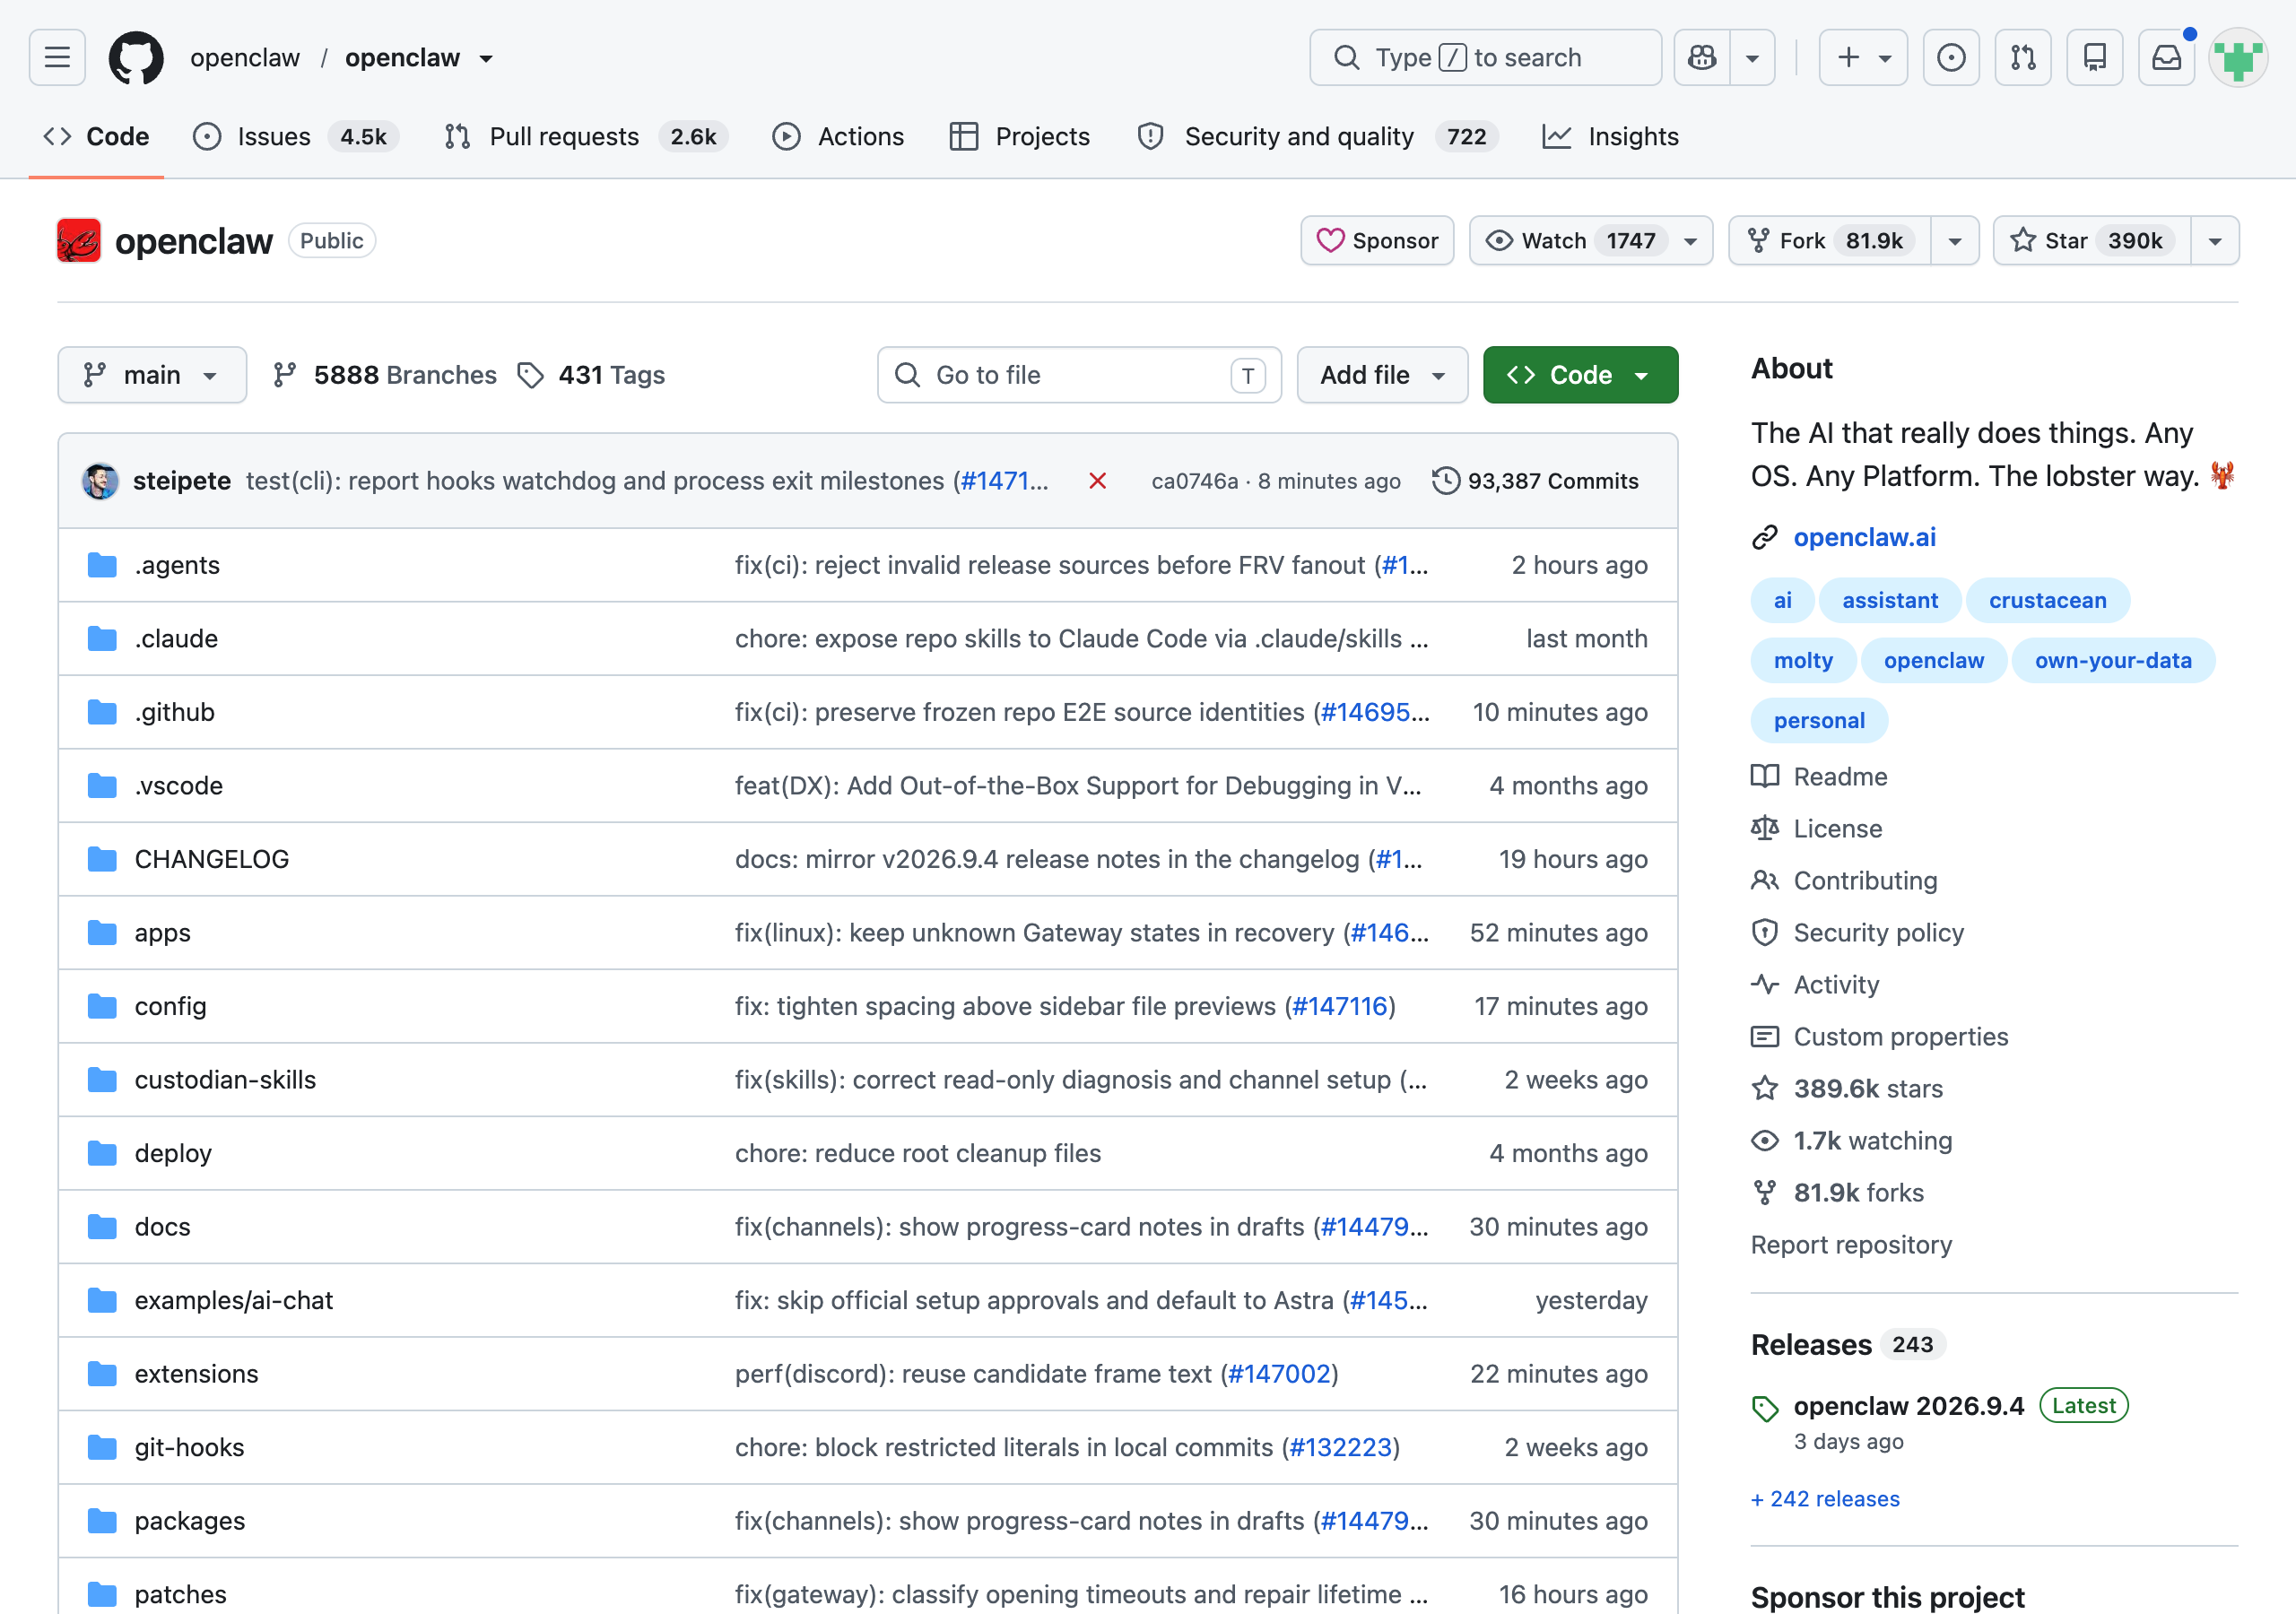
OpenClaw 是跑在你自己电脑上的开源 AI 助手,官方口号「The AI that really does things. Any OS. Any Platform」:通过 Gateway 接进你常用的聊天软件,你在 Telegram、Slack 里发消息,它就在你的设备上执行。截至 2026 年 9 月 18 日核实,项目在 GitHub 已有约 39 万 star、8.2 万 fork,4.9k 个 issue,434 个 tag,最近一次提交就在 9 月 18 日。
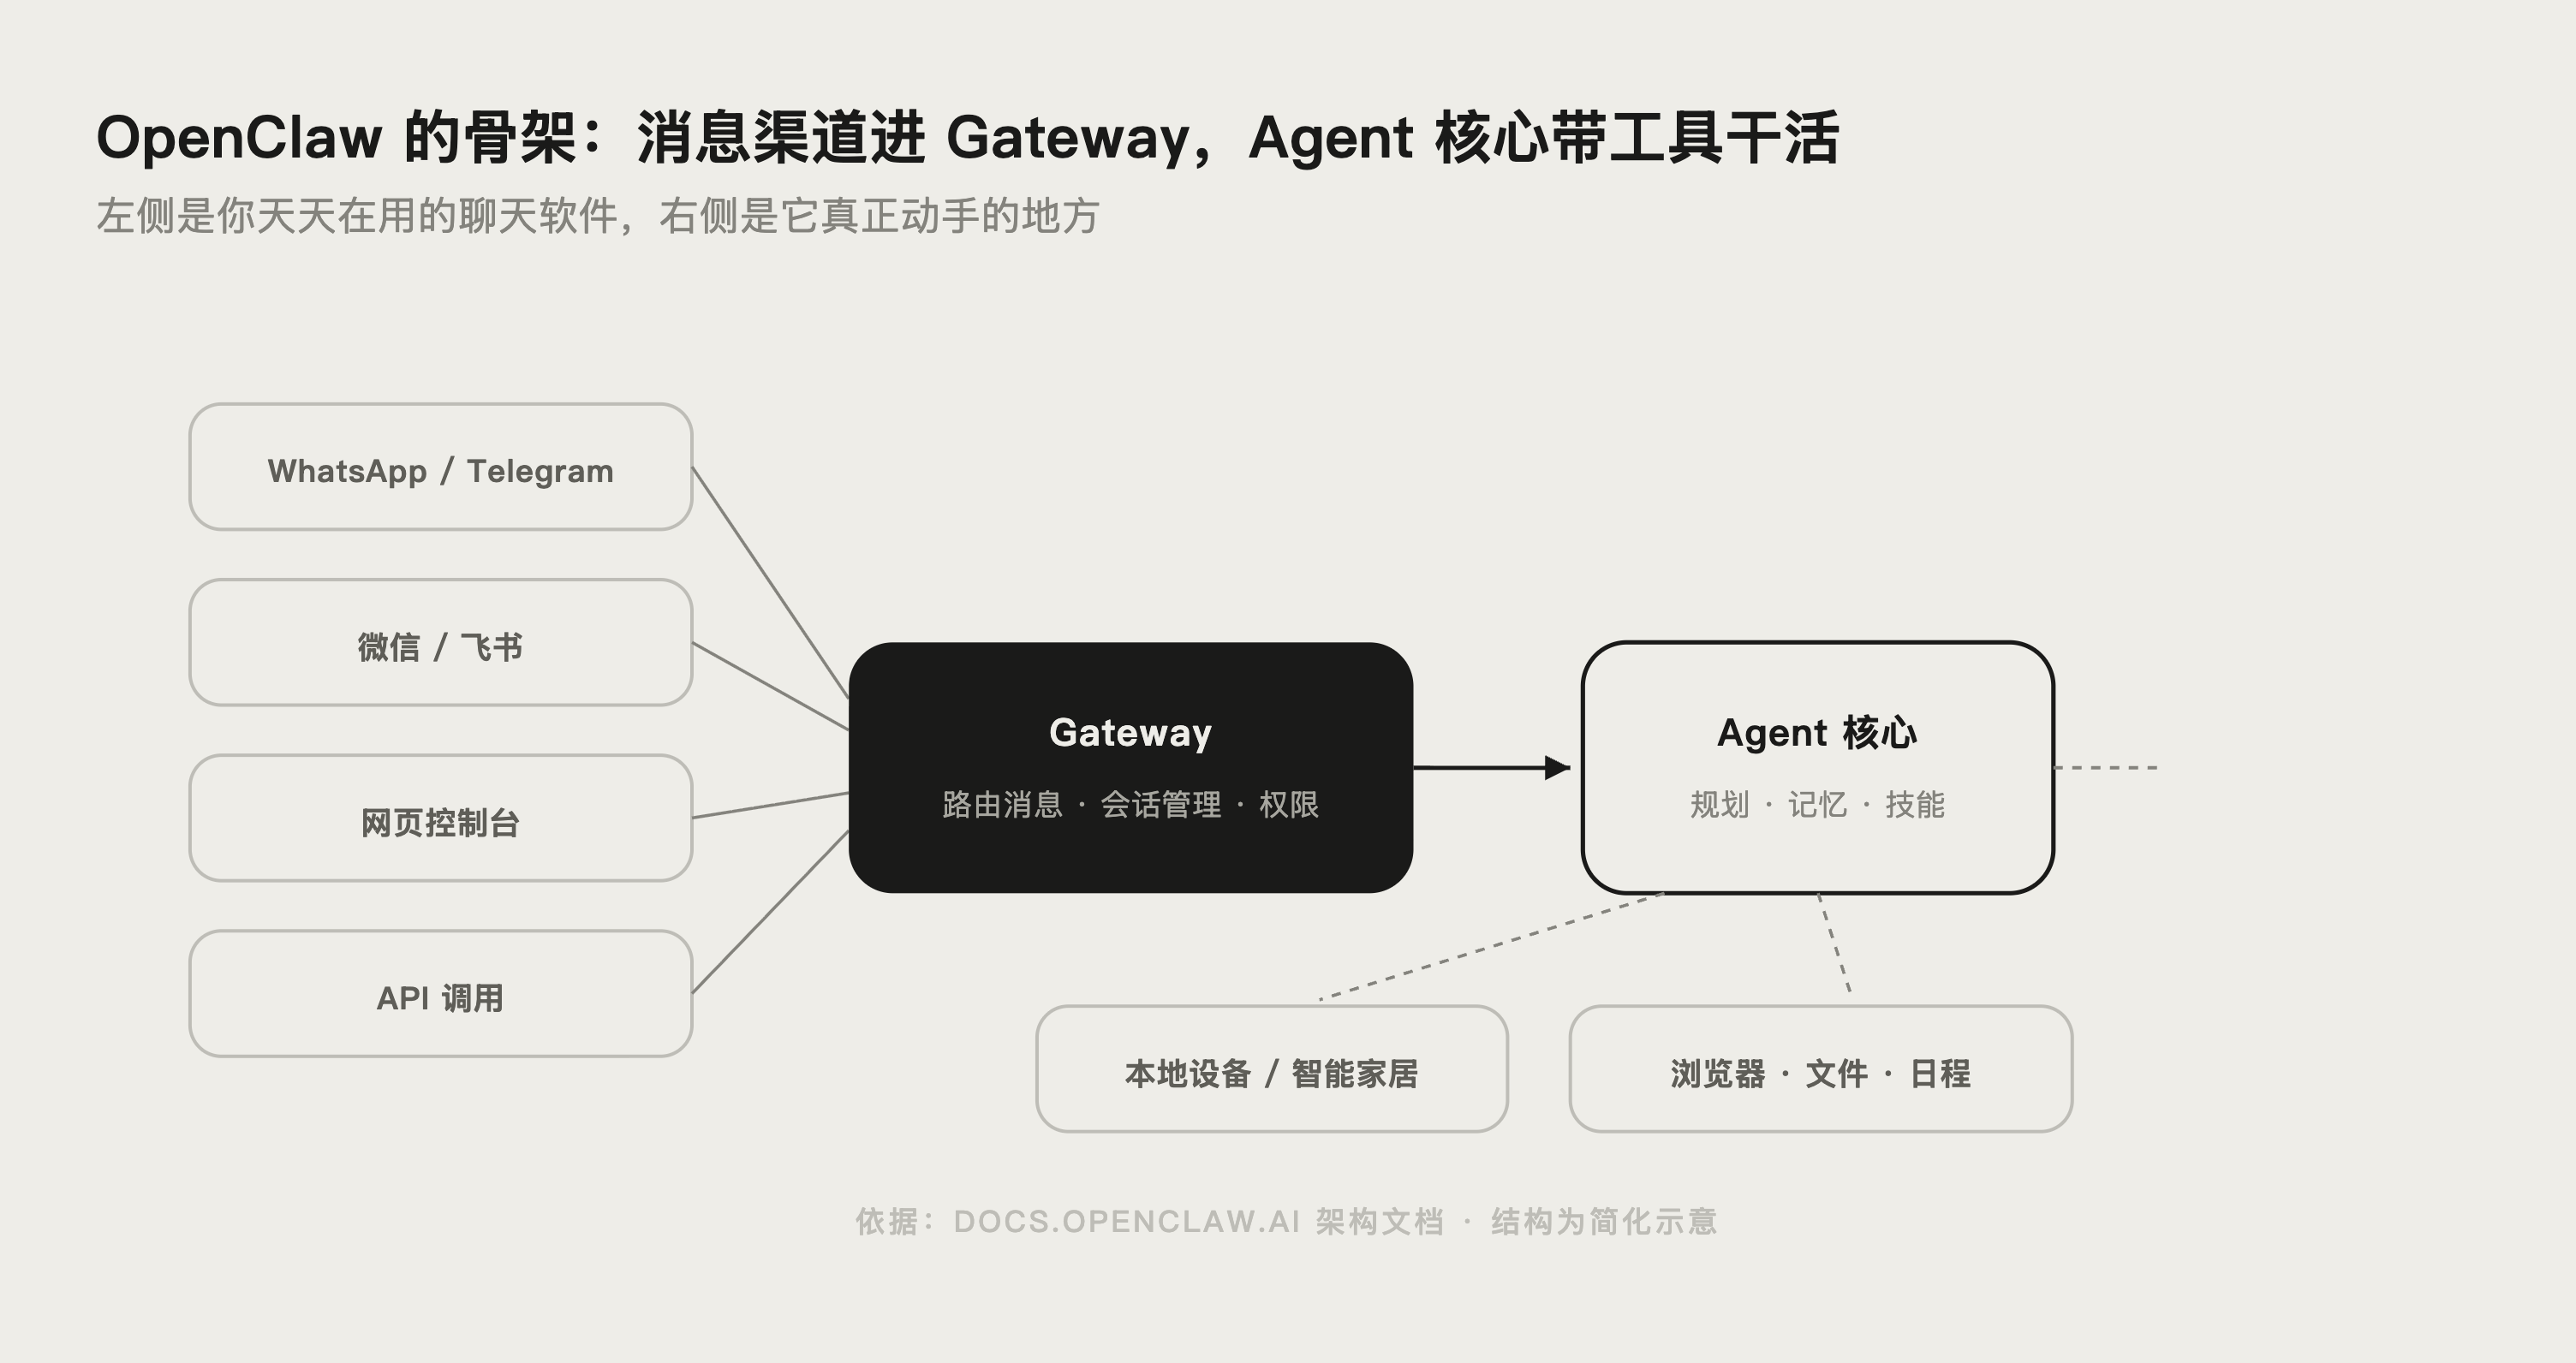
能力边界,按官方架构分五类
网上用例动辄三五十条,按官方文档架构其实就五类:
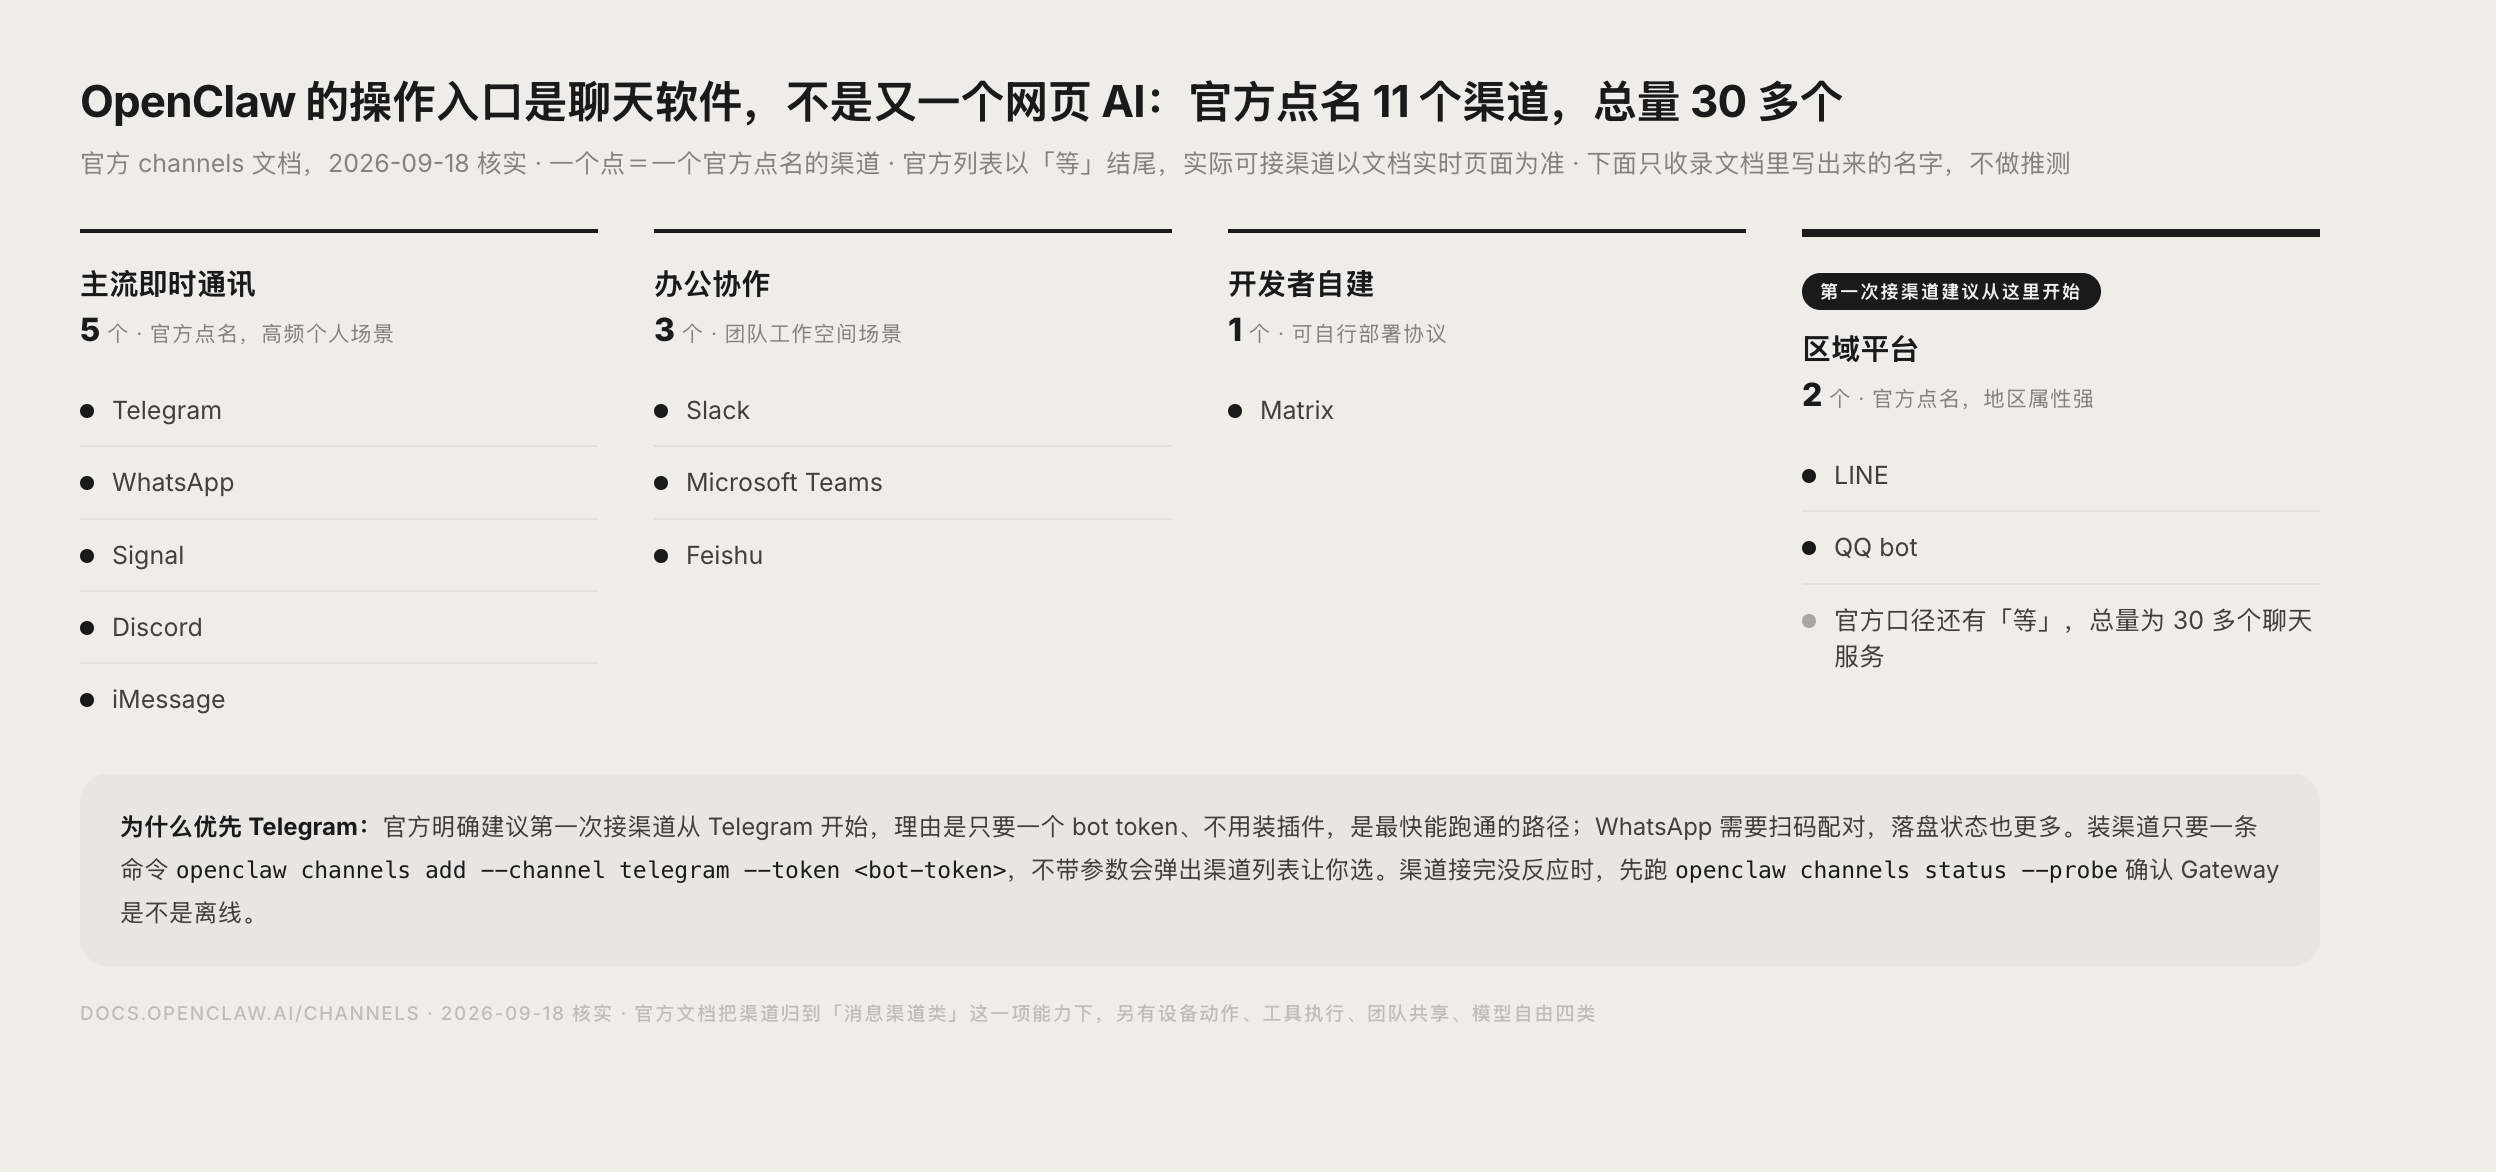
- 消息渠道类:接入 Discord、Feishu、iMessage、Slack、Telegram、WhatsApp、Signal、Microsoft Teams、LINE、QQ bot、Matrix 等 30 多个聊天服务,聊天窗口就是操作入口,这是它和网页版 AI 最大的区别。
- 设备动作类:通过伴侣应用和节点,能用上语音、摄像头、屏幕、位置,并执行设备本地操作。
- 工具执行类:工具、技能、插件三层扩展执行力,新能力多以插件经 ClawHub 分发,覆盖代码执行、浏览器控制、PDF、图像与语音、定时任务。
- 团队共享类:同一 Gateway 既可私人用也可团队部署,官方说「配置是唯一的区别」。
- 模型自由类:Claude、Codex、本地模型都是可替换的插件,换供应商不改其他配置。
渠道这一块值得单独看官方给出的优先级:第一次接渠道建议从 Telegram 开始,只要一个 bot token、不用装插件,是最快能跑通的路径;WhatsApp 需要扫码配对,落盘状态更多。装渠道用一条命令:openclaw channels add --channel telegram --token <bot-token>,不带参数会弹出渠道列表让你选。
真实用户怎么用它
少数派作者高强度用两周后说「习惯悄然变化,把工作流搬了进去」;知乎讨论把它总结成「用自然语言调度一串工具和 API」。高频场景:群里@它排日程提醒、定时汇总推送、闲置电脑变常驻助手。完整案例见官方 Showcase。
设备与成本的真实要求
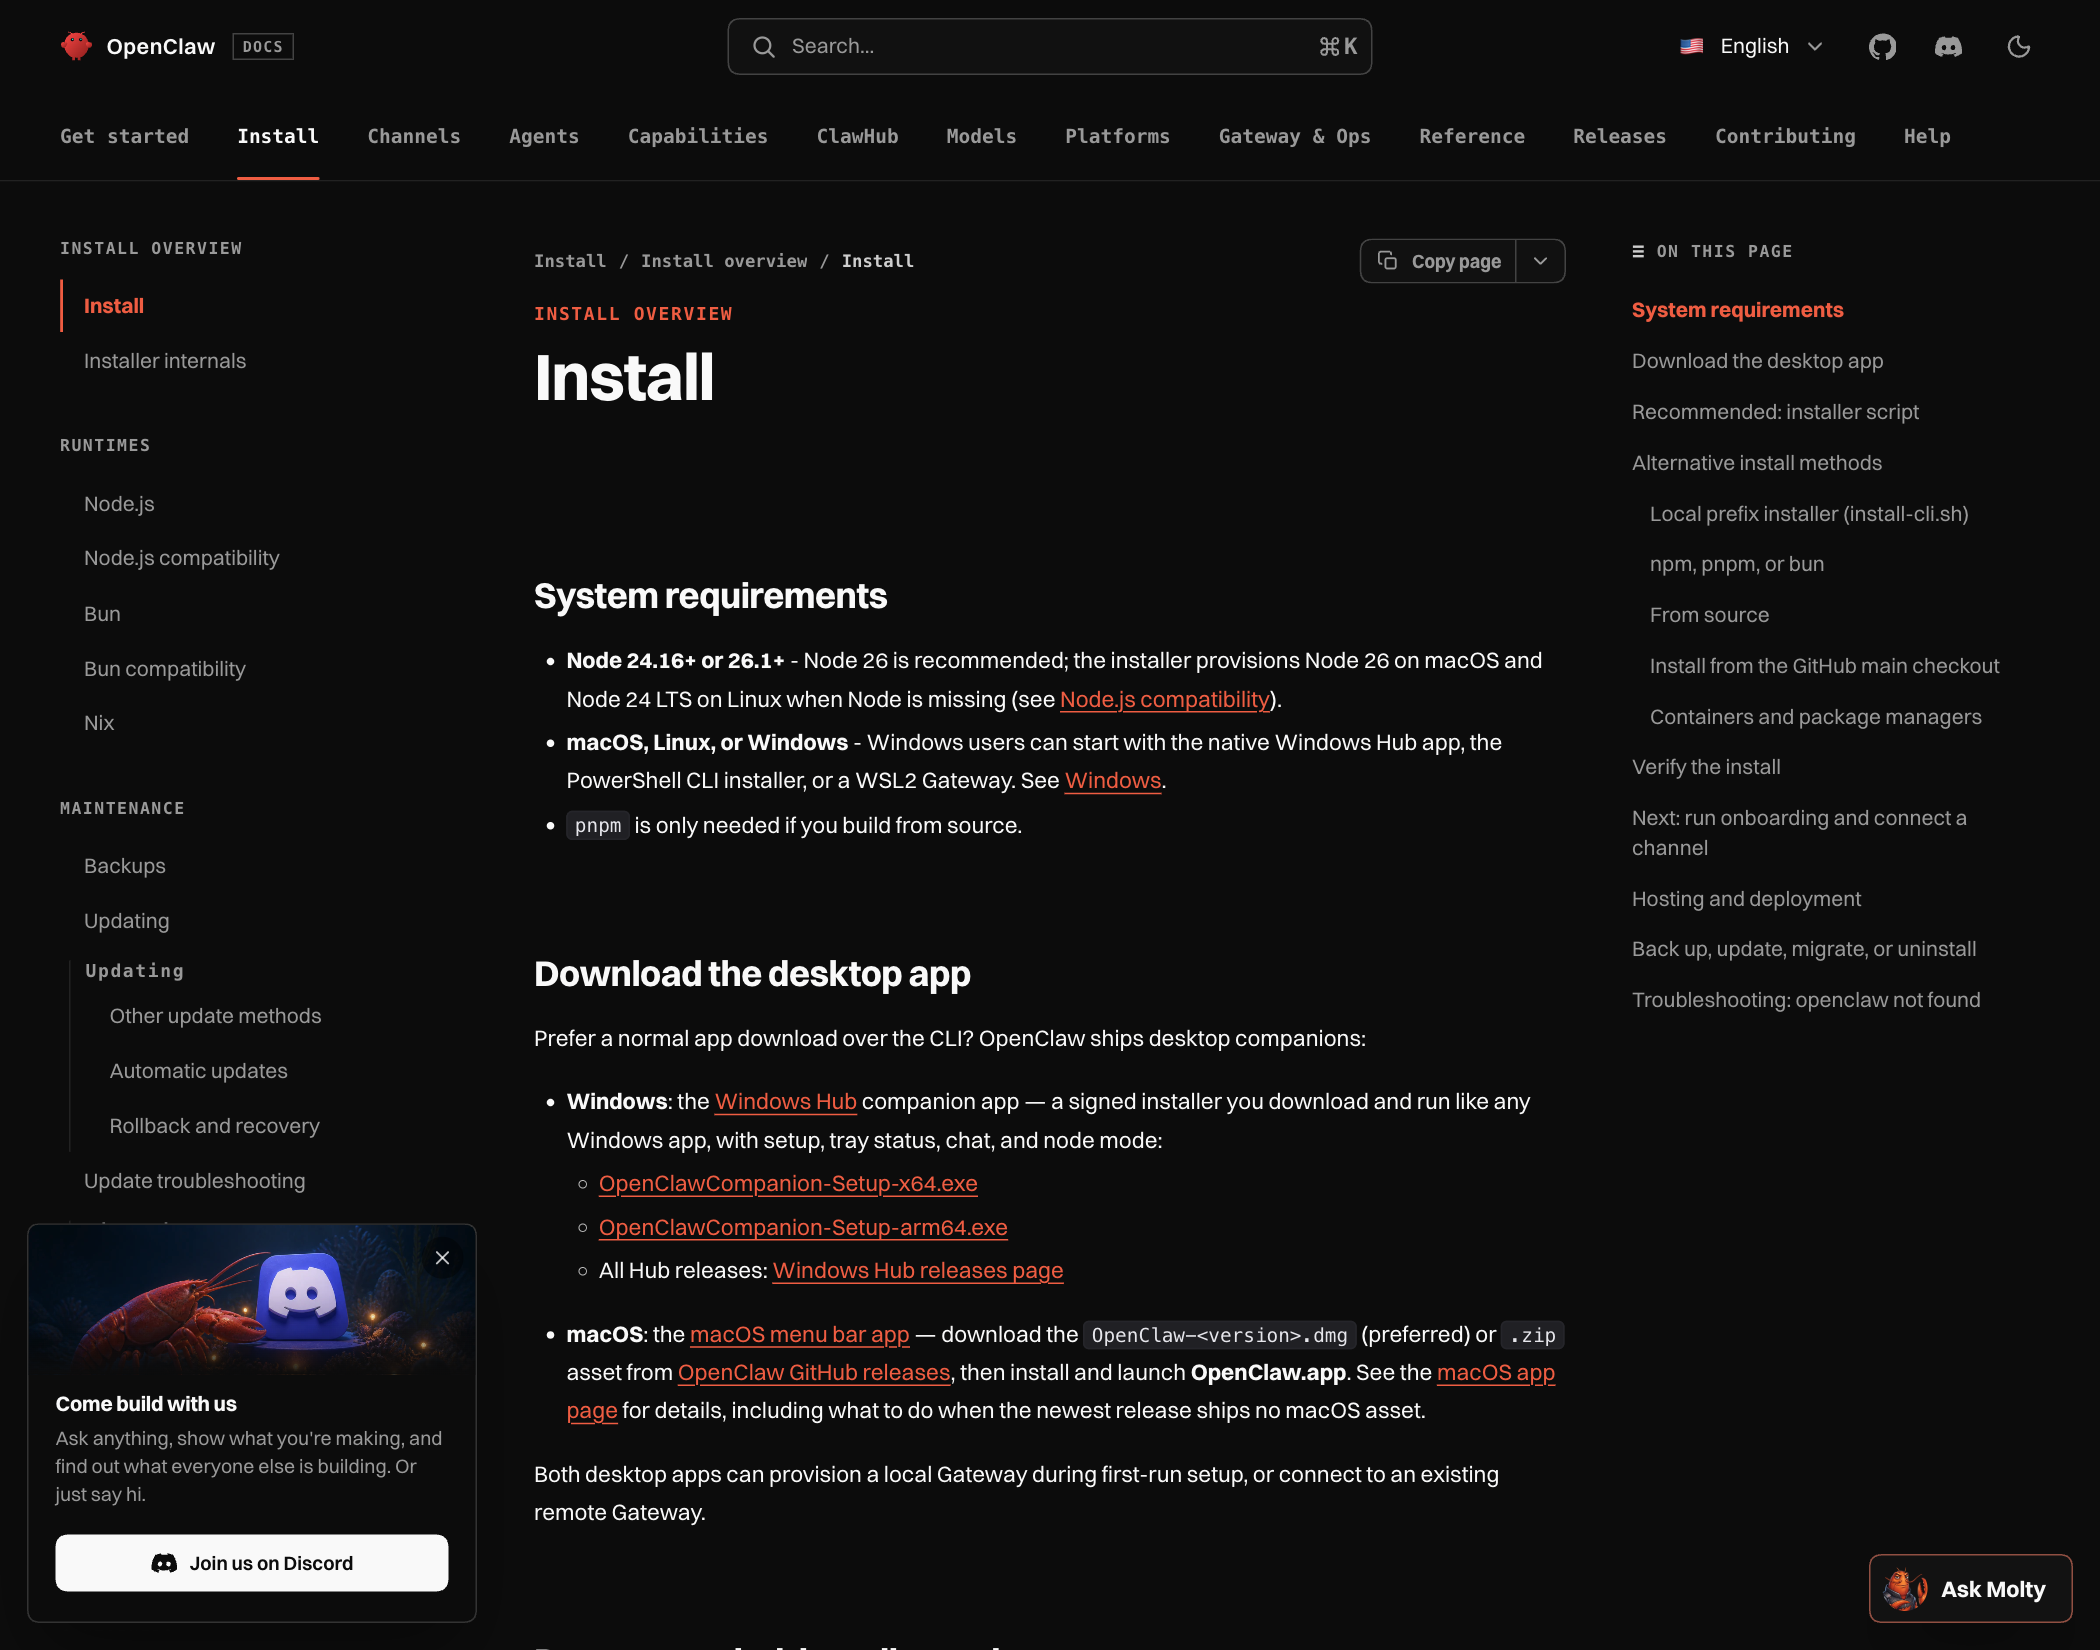
不用租云服务器,但要一台常开的设备:旧笔记本、NAS 或小主机都行。安装要求写在官方文档最前面:Node 24.16+ 或 26.1+,官方推荐 Node 26,缺 Node 时安装脚本会自己装(macOS 装 Node 26、Linux 装 Node 24 LTS)。最快的装机方式是脚本:
curl -fsSL https://openclaw.ai/install.sh | bash
Windows 用 PowerShell 版本,或者直接下载带签名的 Windows Hub 桌面伴侣应用。装完用三条命令自检:openclaw --version 确认 CLI 在、openclaw doctor 查配置问题、openclaw gateway status 确认 Gateway 在跑。
本体完全免费,花费来自接入的模型:要么付 API 费,要么本地模型耗自己的算力。官方没有付费档,也没有托管服务。
安全注意事项,这一节别跳过
这是中文文章最常缺的一块。官方安全文档写明:常规安装下 Gateway 默认只绑定本机回环地址,陌生私信发送者默认会收到配对码而不是被直接处理,群聊访问走白名单并且通常挂在@触发门后。核心要点四条:
- 入站消息一律当不可信输入:能收私信的渠道默认对陌生发送者发起配对,需要用
openclaw pairing approve手动确认,别随手批准。 - 工具默认在主机直接运行:不配沙箱就有整台机器的权限,接入他人或暴露公网前先读官方安全指南。
- 遥测默认极简:只做每日版本检查,匿名统计需主动开启,也可全部关闭。
- 数据主权是真的:状态、记忆、凭证都在你硬件上,没有付费档、托管服务和代币。
官方给了一条自查命令:openclaw security audit,跑一遍就知道自己有没有偏离安全默认值。
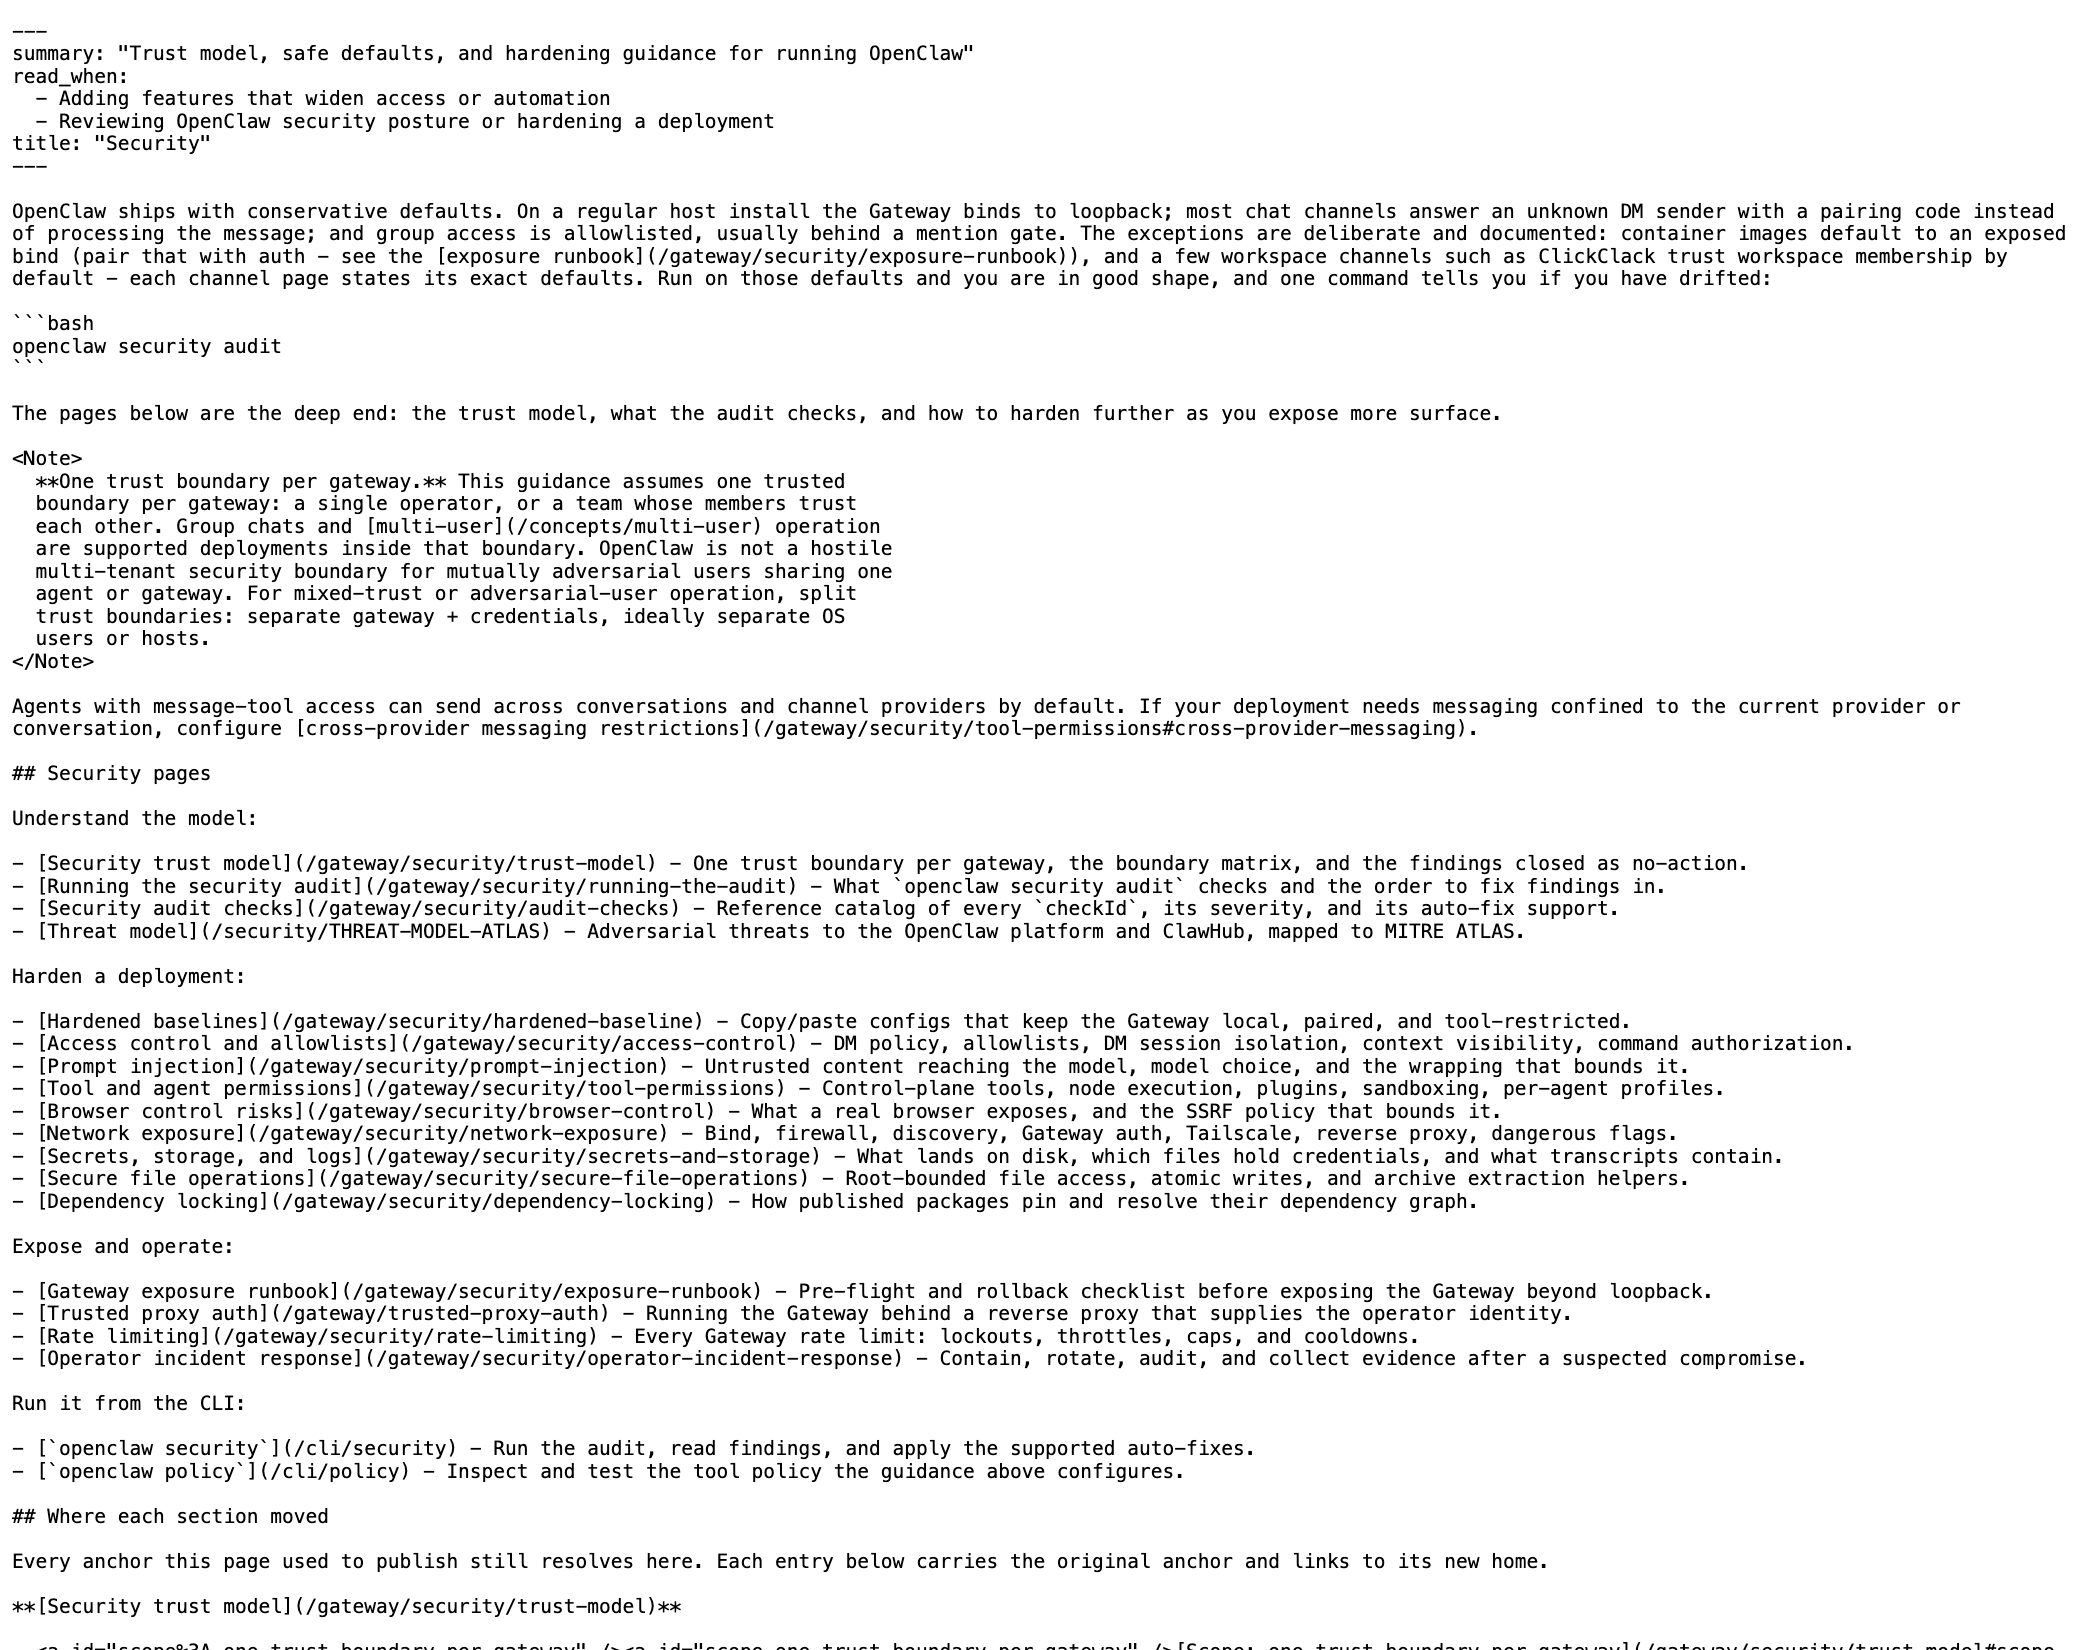
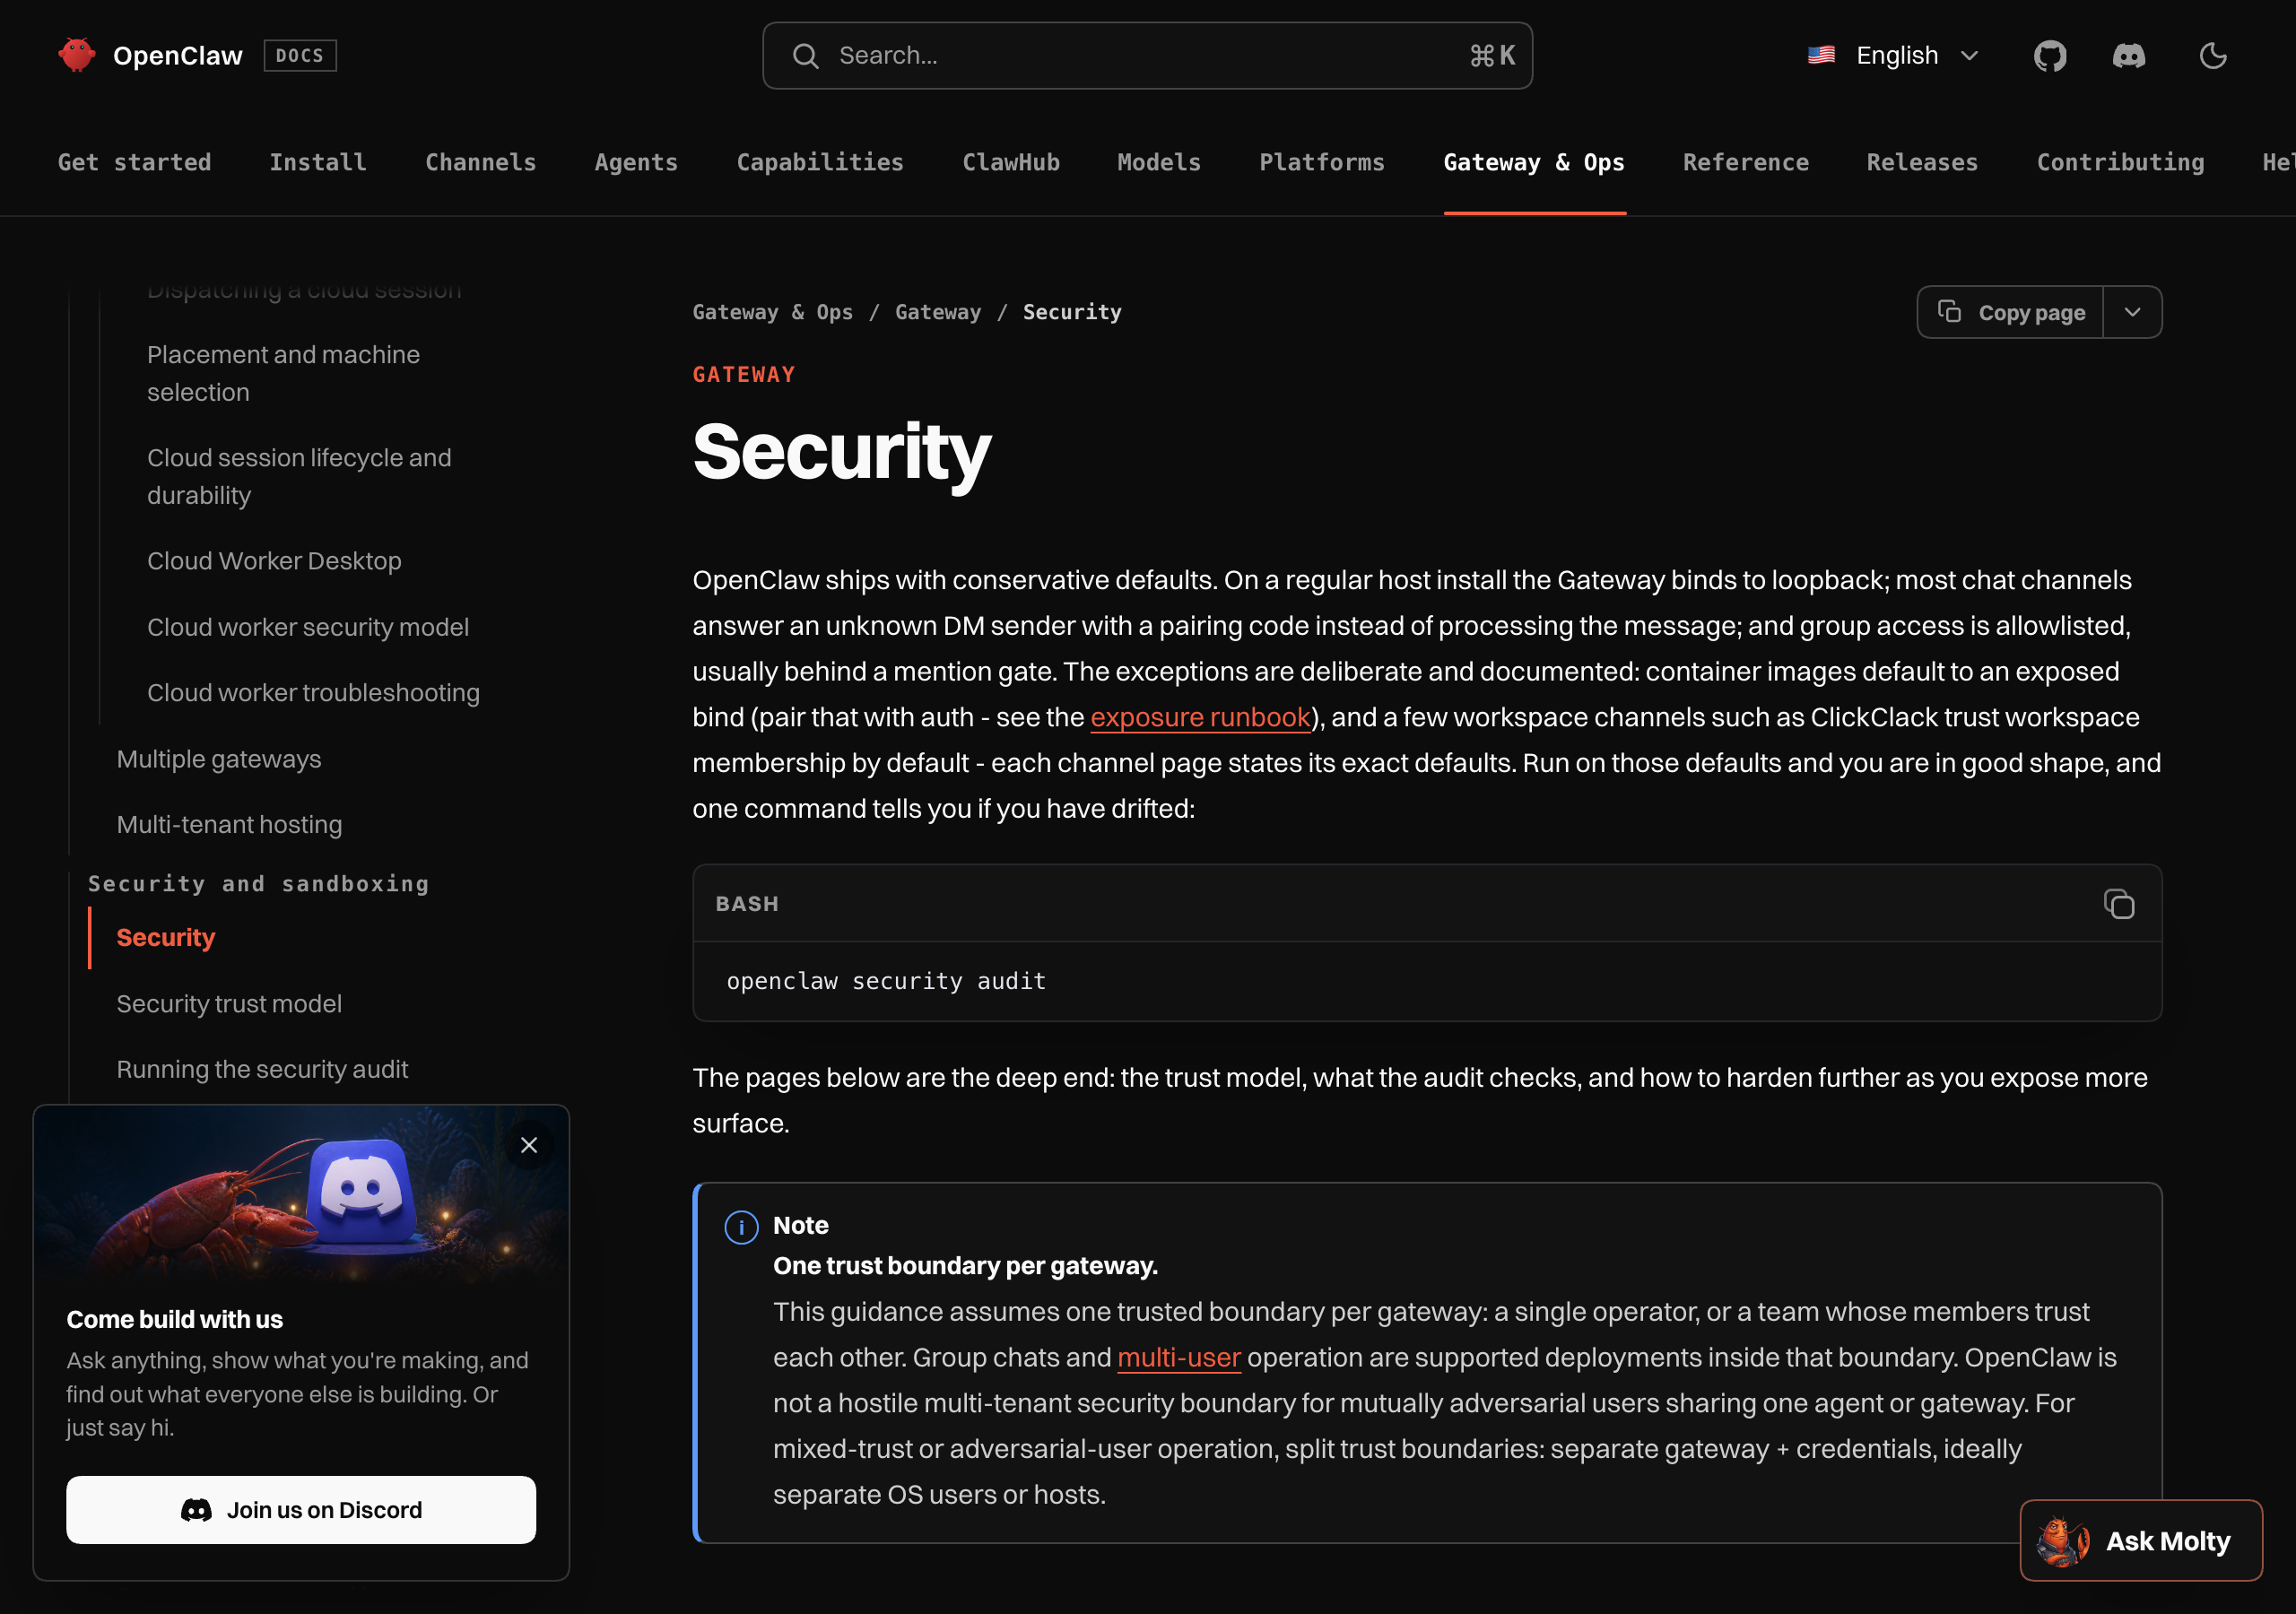
有一条边界必须提前说清:一个 Gateway 只当一层信任边界。官方明确 OpenClaw 不是给互相敌对的用户共用一个 agent 的敌对多租户安全边界;多人混用时应该拆开 Gateway 和凭证,最好连系统用户或主机都分开。另外,容器镜像默认是可对外暴露的绑定,用容器部署要额外配好鉴权。
常见报错与踩坑速查
下面这些坑都来自官方安装文档的原文提示,不是猜的:
| 现象 | 原因 | 处理方式 |
|---|---|---|
提示 openclaw 找不到 |
npm 全局 bin 目录不在 PATH 里 | 用 node -v、npm prefix -g、echo $PATH 三步定位,Windows 路径见官方 Node 排障 |
| npm 安装时脚本被 block | npm 12 默认拦截未批准的包生命周期脚本 | 加 --allow-scripts=openclaw 显式放行 |
官方建议的 npm approve-scripts openclaw 报 ENOMATCH |
该命令对全局安装不生效 | 别在它身上浪费时间,改用上一条的 --allow-scripts 参数 |
| pnpm 装不上 | pnpm 要求包显式批准构建脚本,且全局安装不支持 approve-builds -g |
在 pnpm add -g 命令上直接加 --allow-build=openclaw |
| 渠道接完没反应 | Gateway 处于离线状态 | 跑 openclaw channels status --probe,必要时启动 Gateway |
| 只想装不跑引导 | 不需要手动跳过 | 安装脚本加 --no-onboard,或 PowerShell 用 -NoOnboard |
适合谁,不适合谁
- 适合:有闲置设备、愿折腾、敢给 AI 执行权限的重度用户;想在聊天软件统一调度日程、文件、监控的开发者;需要共享助手的小团队。
- 不适合:要开箱即用的人;不愿做沙箱隔离又担心权限的用户,用纯网页版助手更省心;互相不信任的用户共用一个实例的团队。
准备动手的话,站内的 OpenClaw 智谱集成教程是性价比最高的路径。
补三篇背景:功能变化见 OpenClaw 2 更新解读,基础定位见 AI Agent 是什么,想对比另一个本地 Agent 项目可以看 wechat-intelligence-hub 怎么用。
常见问题
OpenClaw 是免费的吗?会不会收费?
答:本体开源免费,官方没有付费档、托管服务和代币。实际花费来自接入的模型 API,用本地模型只花电费。
它和网页版 AI 聊天助手有什么本质区别?
答:一是入口在聊天软件里,随时@它干活;二是它在你的设备上有真实执行权限,能操作文件、调工具、用设备能力,不只是生成文字。
需要什么硬件才能跑?
答:一台常开的电脑、NAS 或小主机即可,软件上要 Node 24.16+ 或 26.1+。模型走云端 API 时本地要求很低,跑本地模型才需要显卡。
把聊天账号接进去安全吗?
答:默认值比较保守:Gateway 只绑本机、陌生私信要配对审批、群聊走白名单加@触发。风险主要来自过大的主机权限,建议配沙箱并跑一次 `openclaw security audit`,别把 Gateway 暴露到公网。
一个小团队能共用一个 Gateway 吗?
答:可以,但前提是成员互相信任。官方定位是一个 Gateway 对应一层信任边界,人与人之间互不信任的团队要拆实例、拆凭证,不能用它当敌对多租户隔离。
我的数据会上传到 OpenClaw 的服务器吗?
答:不会。状态、记忆和凭证都在你硬件上,默认只做每日版本检查,匿名统计需主动开启;提示词只发给你配置的模型供应商和聊天平台。
 京ICP备2024094994号-29