
Docker Agent 怎么用:sbx 沙箱 3 步上手
Docker Agent 是 Docker 官方推出的「跑 AI 智能体(Agent)」的两个抓手拼在一起:一边是 Docker Sandboxes,用一条 sbx 命令就能把 Claude Code、Codex 等 coding agent 装进隔离的 MicroVM 里跑,另一边是 Docker AI Governance,在你终端前的 Docker 控制台集中管理 agent 能访问哪些网络、文件系统和 MCP 工具。上手一共 3 步:装 sbx、跑 sbx run claude、配好访问策略。Docker 官方文档 是这个方法的权威依据。
这不是又一个聊天框,它是给“自己写代码、会联网、会读文件”的 agent 加一道隔离墙。下面把缘由和具体操作讲清楚。
先分清:Docker Agent 是不是指 Gordon
Docker 产品线里有两样东西容易被混:Gordon 是内嵌在 Docker Desktop 和 CLI 里的对话助手,帮你看 Dockerfile 报错、解题 Docker 问题,目前没有写文件权限;而 Docker Sandboxes(用 sbx 工具)则是把 agent 装进隔离环境执行编程任务的运行时。
你搜索的“Docker Agent 怎么用”,在 2026 年语境下,更值得学的是 Sandboxes + AI Governance 这一套:它决定了 agent 的安全边界在哪、能碰哪些东西。Gordon 更适合当 Docker 教学答疑用。
为什么 agent 不能直接跑在裸容器里
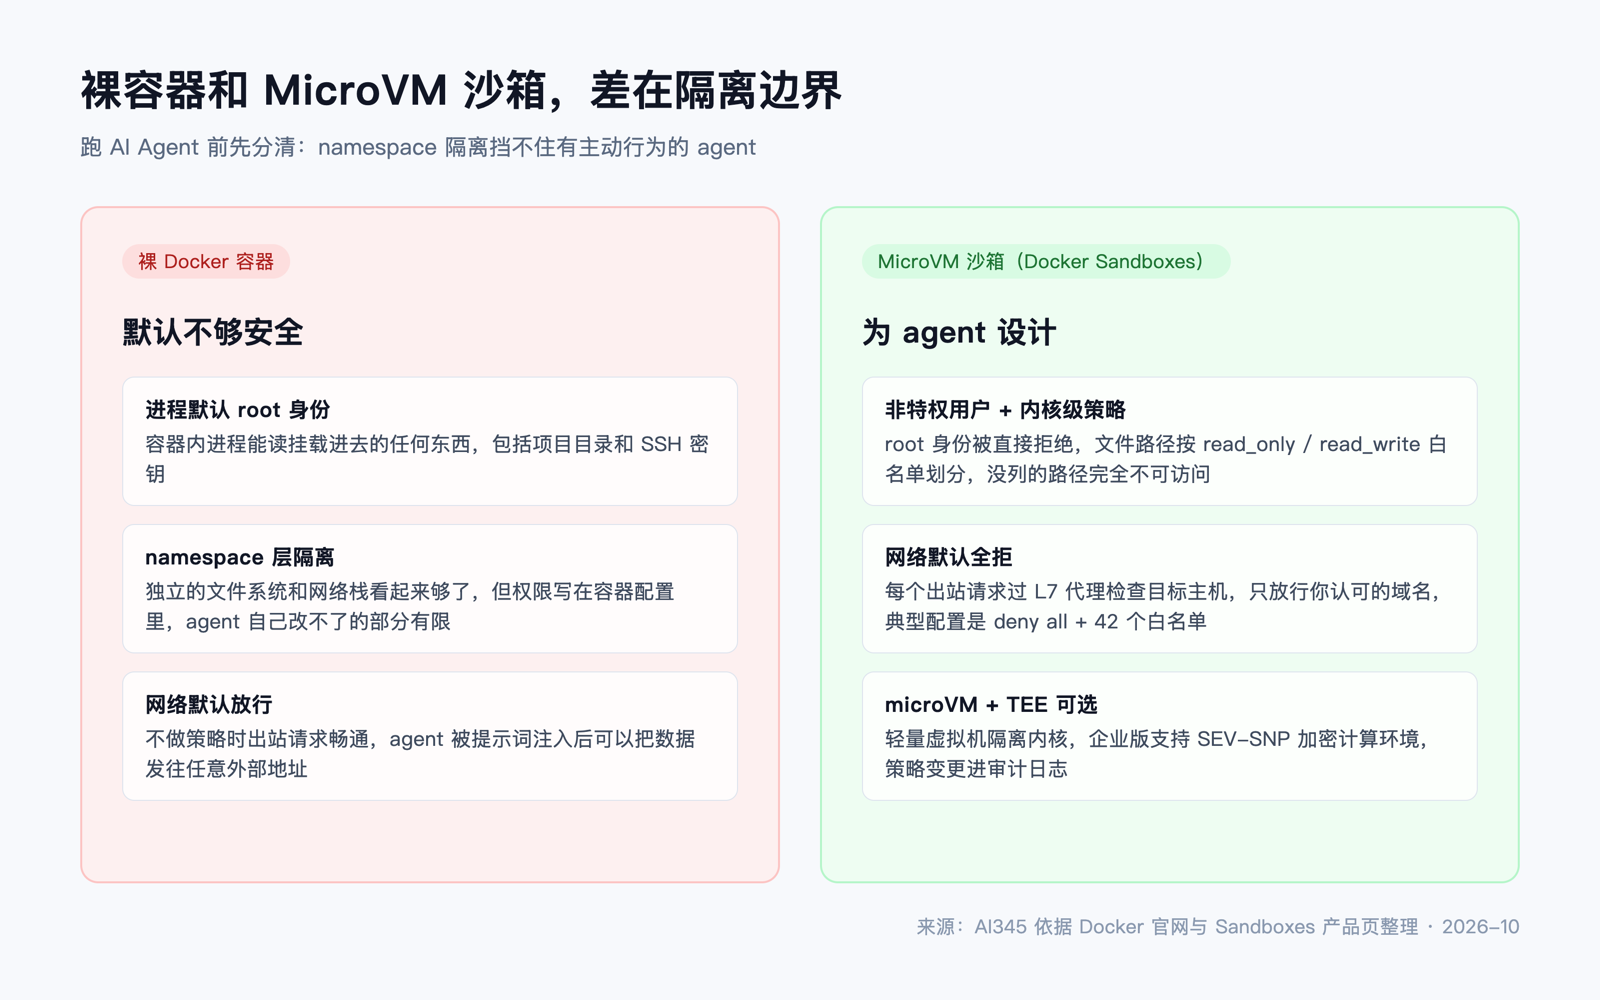
很多人第一反应是:Docker 容器不是已经隔离了吗?前提是裸容器只做命名空间隔离,容器里进程默认以 root 运行,挂进页面的项目目录和 SSH key 它都能读。
官方在一个演示里直接演示了风险:一个 agent 在被挂了 host Docker socket 的容器里跑,透过这个 socket 读到了宿主机的密钥。关掉的是配置给的权限,造成的泄露是真实的。这就是把 agent 放进更硬隔离(MicroVM)的原因:给 agent 自己的内核和 Docker daemon,host socket 根本不在它视野里,想越权行为没这块入口。
如果你在做多 agent 编排,站内的 AgentConnect 指南 和 Prime Agent 教程 能把 agent 之间的权限链路再讲透一点。
准备好了吗:装 sbx(Docker Sandboxes 命令行)
sbx 是 Docker Sandboxes 的命令行工具,一个包就够。三种安装方式按你的环境选:
# macOS(Homebrew)
brew trust docker/tap && brew install docker/tap/sbx

# Windows(winget)
winget install Docker.sbx

# Linux
curl -fsSL https://get.docker.com | sudo SBX=1 sh
装好后确认: 先装 Docker Desktop 或 Docker Engine 都行,sbx 依赖一个可用的 Docker 运行时来拉取并启动 MicroVM。Windows 装完后要重开终端让 PATH 生效。
第 1 步:跑起一个隔离的 Claude Code
最简单的验证方式,是用官方就接好的 agent 入口:
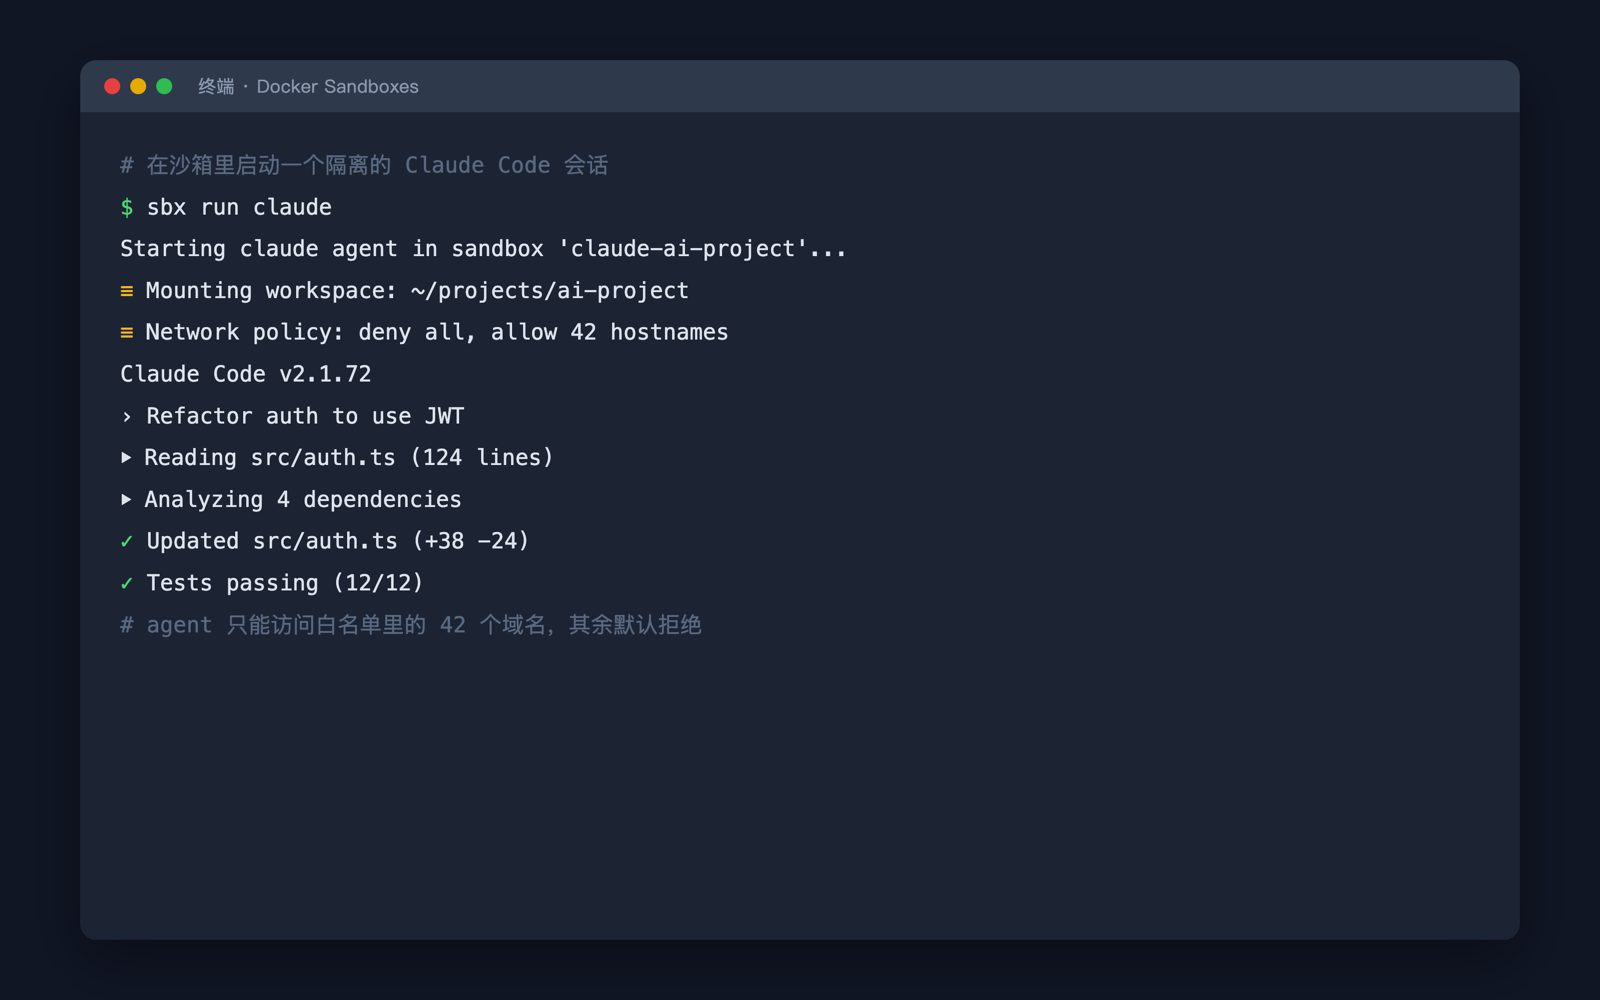
sbx run claude
这一句会在独立的 MicroVM 沙箱里启动 Claude Code。同样的结构也适用于其他 agent 入口,比如:
sbx run codex
每条指令都会拉起一个带自己内核和 Docker daemon 的轻量虚拟机,构建、装依赖、改代码都在沙箱里做完,宿主机的项目目录除非你显式 mount,agent 看不到。
给 agent 写清楚它能动什么,靠的是项目里的说明文件,站内这篇 AGENTS.md 完全指南 可以先读一遍,再回来配网络策略。
第 2 步:默认拒绝原则,只放行你认可的网络
sbx 默认不允许 agent 随便锁外部地址。沙箱内所有出站网络访问都要过一层策略,按「默认拒绝、逐个放行」推进。
第一步先跑通本地,别急着联网:
# 进到一个安全的空工作做一下环境检查
sbx run --help
想给具体域名放行时,信号要精确到 host 或者 host + 方法 + 路径,例如只允许拉某个 API 的 GET 请求,其它请求仍然拒绝。Deny 永远优先于 Allow,给错了也只做进一步收紧,不可能因为一次手误把权限放开。
对大量 agent 的团队,这些放行规则不必逐台机器写,Docker AI Governance 可以一次定义、整个组织同步执行,见下一段。
第 3 步:AI Governance 集中管 agent 的访问
Docker AI Governance 是面向企业的统一治理层,把网络访问、文件系统挂载、MCP 服务器注册三类策略集中定义,一处写、全组织自动生效。管理员在 Docker Home 的 AI Platform 里创建策略,可以只发给全员,也可以只发给某些团队。
三类策略典型包含:
- 网络策略:只允许 agent 访问指定 host / HTTP 方法 / 路径,其余一律 deny。
- 文件系统策略:限定哪些宿主机目录可以挂载成 workspace,没列出的路径 agent 不能读。
- MCP 策略:用 Cedar 语句限制 agent 注册哪个 MCP server、能调用哪些工具,必要时加一层人工审批再放行。
本地用户同时保留更细的 sbx policy 规则,但组织策略一旦启用,本地的 allow 规则就不再生效,只能 local 里 continue 收紧、不能放大,保证纪律从管理侧统一。需要程序化上的时候,可以用 Docker 的 Governance API。
进阶:Sandbox Kit 与免跳云上跑长任务
如果想要「一个一键还原的 agent 环境」这种东西,Docker 用 Kit 来解决:一个 Kit 就是一份 OCI 镜像,把 agent 本体、工具、所需的访问声明(网络域名、凭据、挂载路径)打进去,别人拉下来跑出来的环境跟你完全一致,而且凭据变化肉眼可审。这个格式已经以 Apache 2.0 开源,Docker 宣布会把规范提交给 CNCF 做中立托管。
短任务本地跑完就行;更长、要通宵的 agent 任务,可以把沙箱文件系统搬到云端 MicroVM 续跑(侧端 Docker Cloud Sandboxes,按秒计费),跑完再把结果拉回本地审阅。本地与云的访问/凭据分开配置,各自的授权一目了然。
最后更新
2026 年 10 月。作者署名:AI345
常见问题
Docker Agent / 使用 sbx 要钱吗?
答:基础 Sandbox 本地跑有免费档(产品页可 Get Started Free)。企业级 AI Governance 是独立付费订阅,需联系 Docker 销售申请。云端 Sandbox 按秒计费。免费和付费边界以 Docker 官网当前价格为准。
sbx run claude 具体是什么意思?
答:在隔离的 MicroVM 沙箱里启动 Claude Code。装好 `sbx` 后,`sbx run claude` 会拉起一个带独立 kernel 和 Docker daemon 的小虚拟机,agent 在里面执行,宿主机的项目目录和密钥默认读不到。
sbx 和 docker run 有什么区别?
答:`docker run` 起裸容器,隔离只在命名空间层,agent 还能挂在 volume 和 host dockersocket 的风险。`sbx` 起 MicroVM,有独立 kernel/虚拟化边界,agent 越界也读不到宿主资源,隔离强度高一个级别。
Docker Sandboxes 支持哪些 AI Agent?
答:官方首推 Claude Code 和 Codex(`sbx run claude` / `sbx run codex`),也支持 Devin、Gemini、Cursor 等。open「agent 中性」,常见 coding agent 都能跑,以当前官方文档为准。
国内能用 Docker Agent 的 sbx 吗?
答:核心仍是需要能访问 Docker Hub 和官方云服务的网络环境。本地 `sbx` 在你自己的机器上跑,联网注册账号用官方 Docker Hub 账号即可,是否需要代理视你的网络而定。
 京ICP备2024094994号-29