
AI 编程工具会不会偷传代码?6 款工具自查清单(2026)
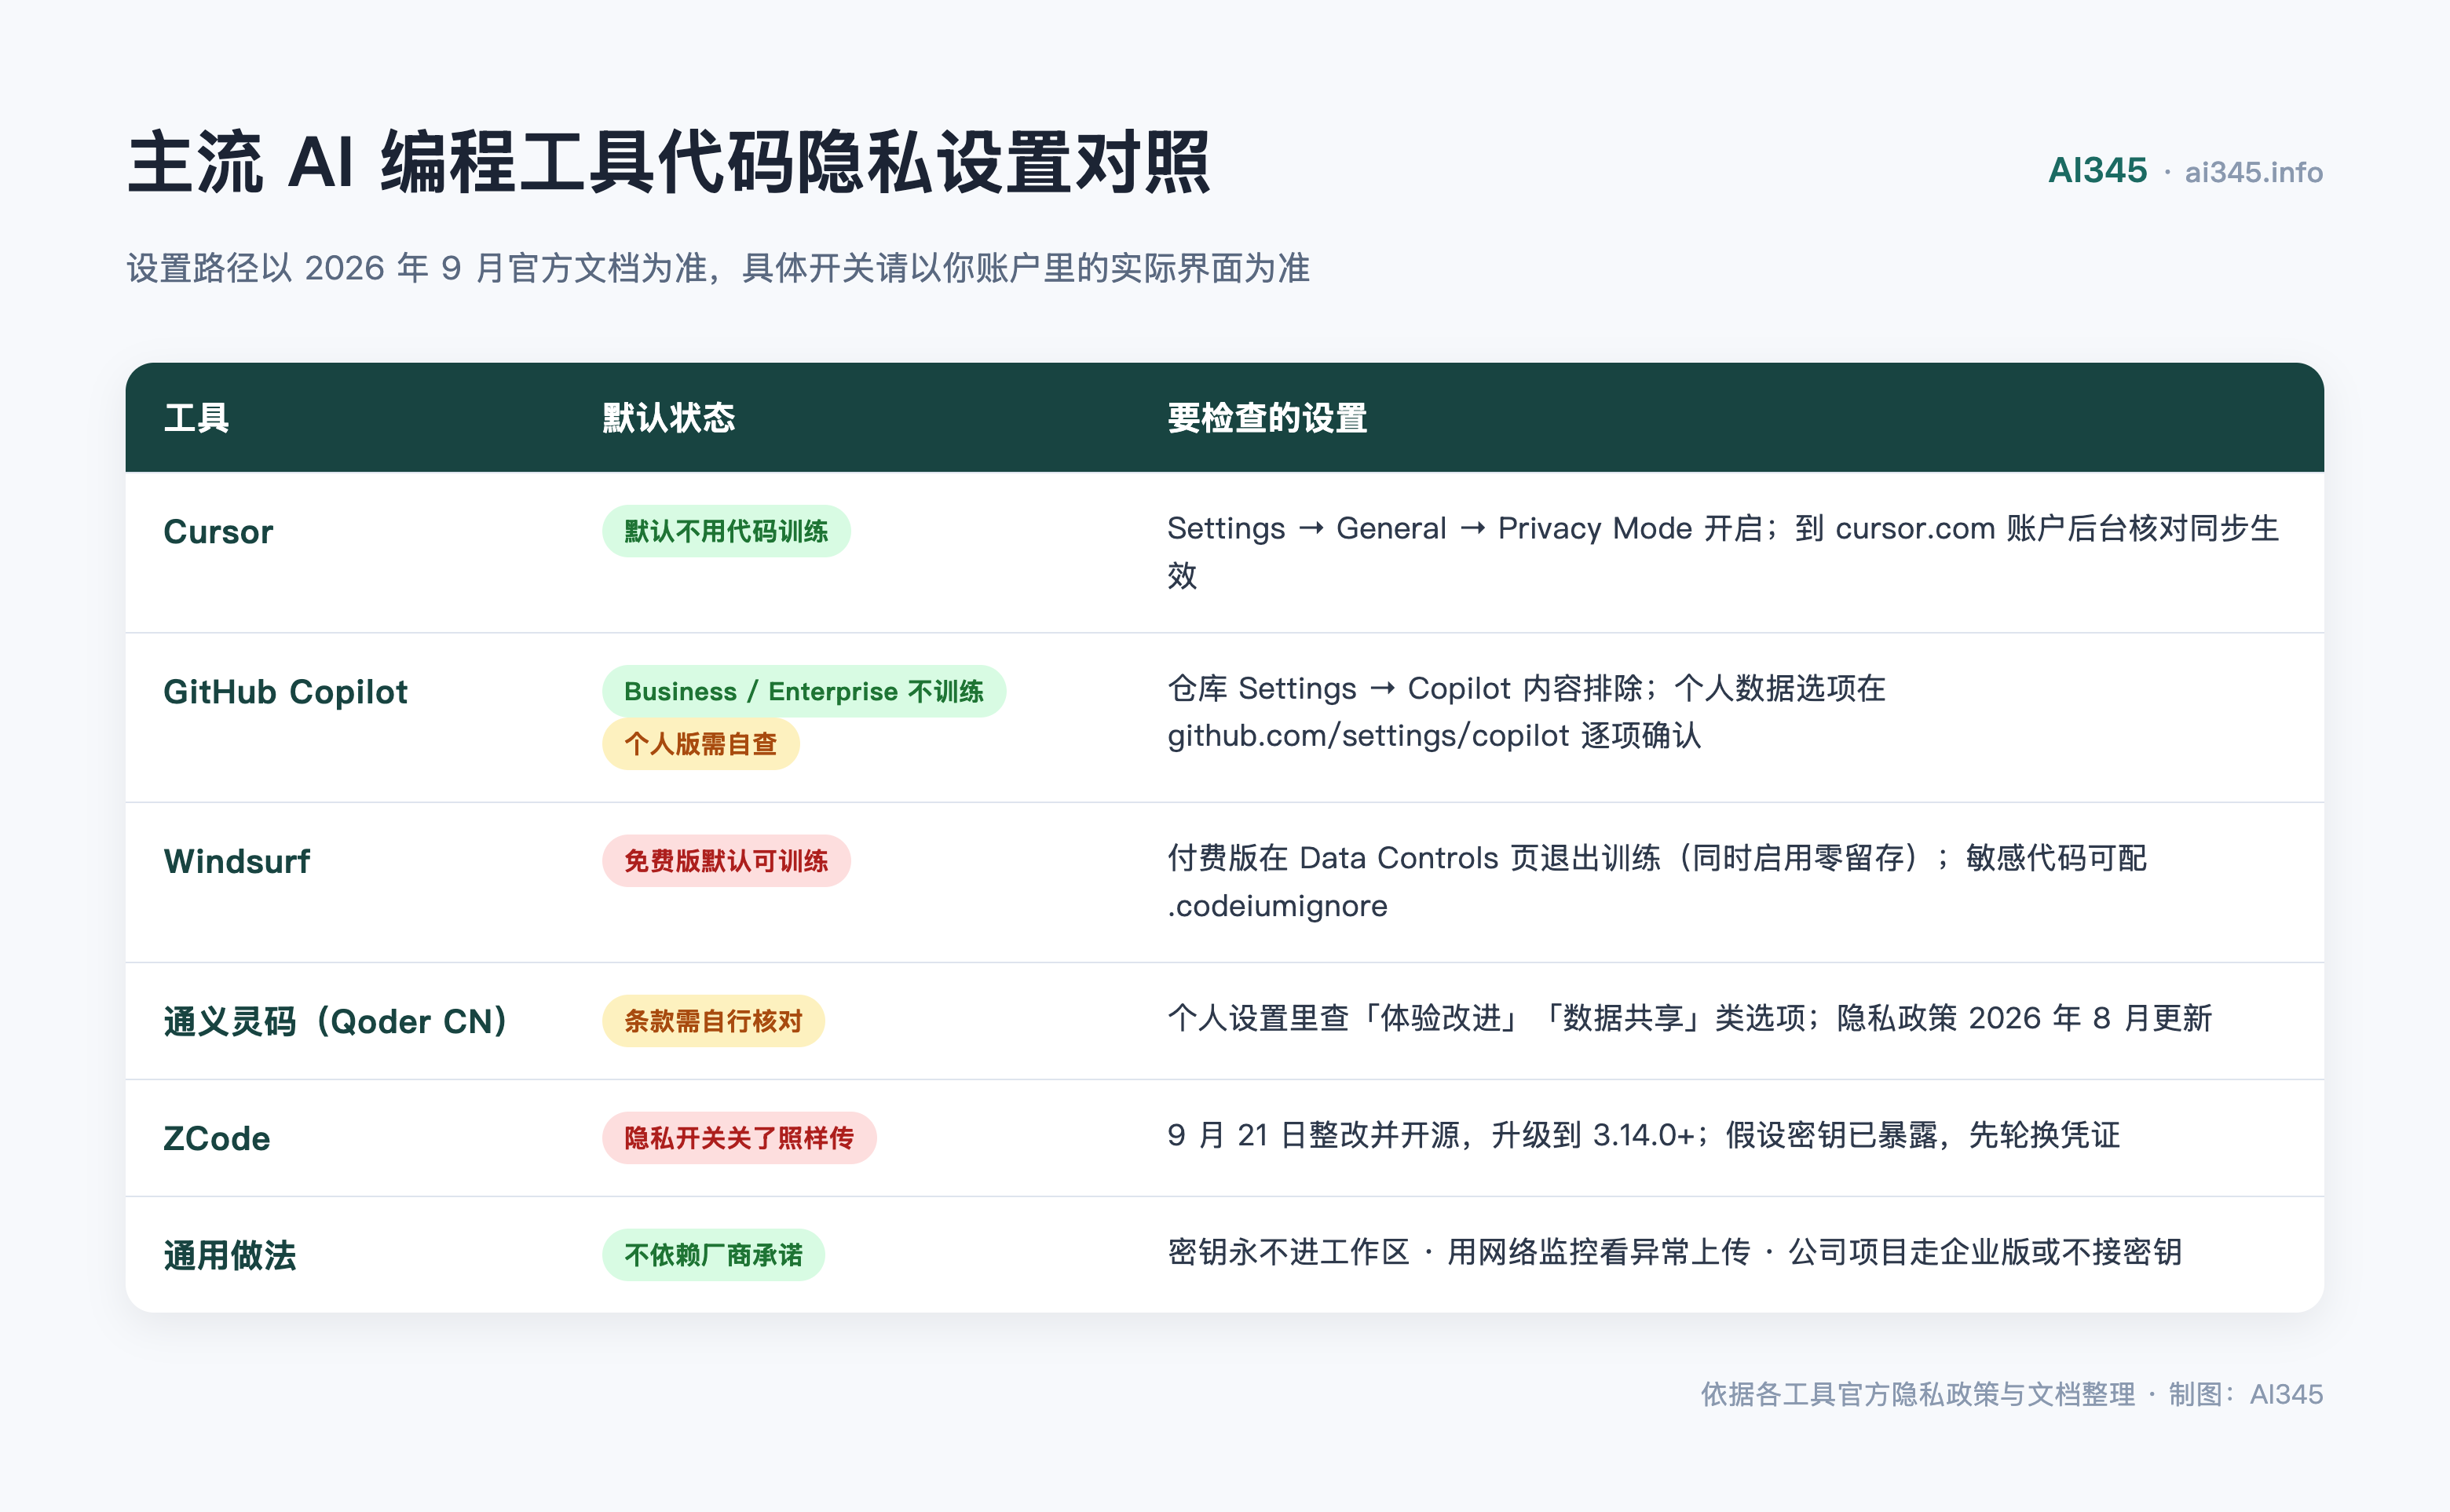
有可能,而且刚发生过。2026 年 9 月 18 日,智谱 ZCode 被曝在用户不知情的情况下把整个工作区(包括完整 Git 历史)加密上传到云端。主流工具里,Cursor 默认不用你的代码训练模型,Windsurf 免费版默认可以拿你的数据训练,GitHub Copilot 和通义灵码的数据政策需要逐项核对你的账户设置。下面是逐个工具的自查清单,全部设置已对照官方文档核实,照着做一遍大约 15 分钟。
先搞清楚:代码会被传到哪里
先说一个容易被误解的事实:几乎所有 AI 编程工具都必须把你的代码片段发送到云端的大模型,否则它没法帮你写代码。这本身是产品正常工作方式。
真正的问题是另外三个:
- 传多少:只传当前编辑的片段,还是把整个仓库打包上传。
- 存多久:用完就丢,还是留存下来。
- 用不用:会不会拿去训练模型,给不在你身边的人用。
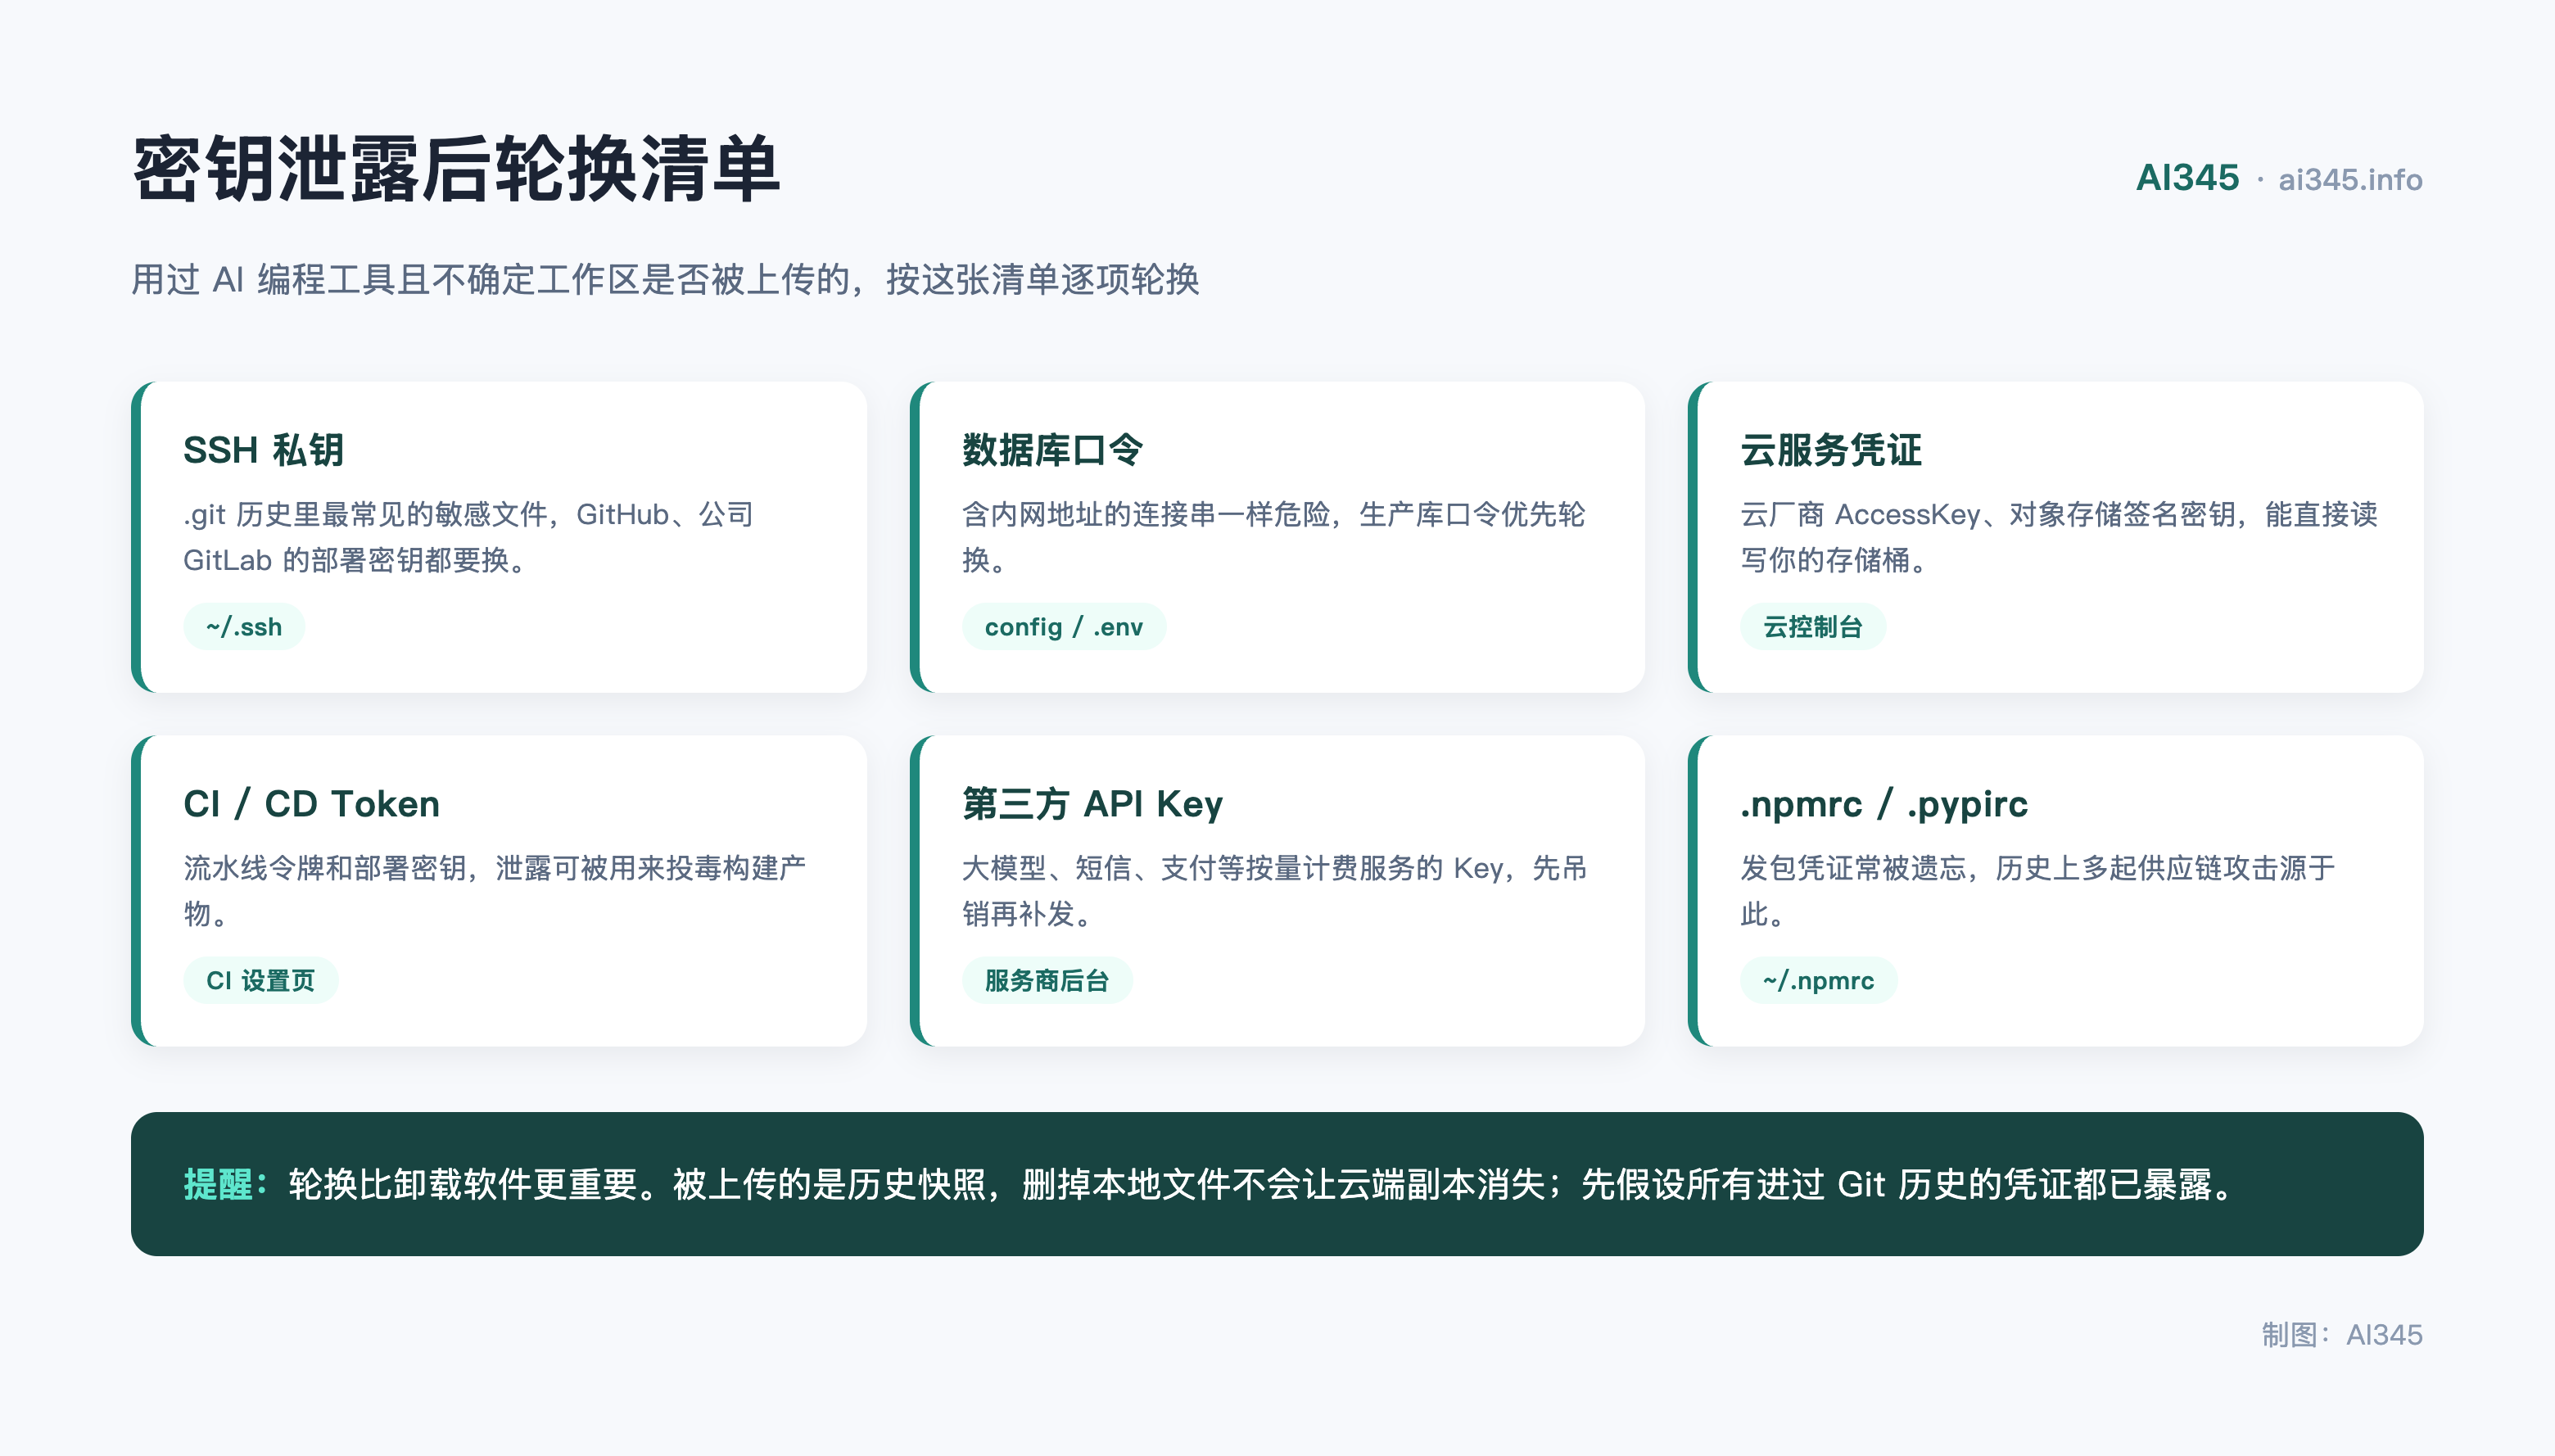
ZCode 事件之所以严重,是因为它踩了第 1 条:不是传片段,是把整个仓库连同 .git 历史一起打包。本地统计显示,一个 42411 个文件的快照里,.git 目录占了 86.6%,里面可能躺着早已删掉的密钥、内部仓库地址和未推送的分支。还有用户在打包清单里发现了 SSH 私钥和服务器信息。
ZCode 偷传代码事件回顾
如果你还不知道这件事,这里用 30 秒讲清楚:
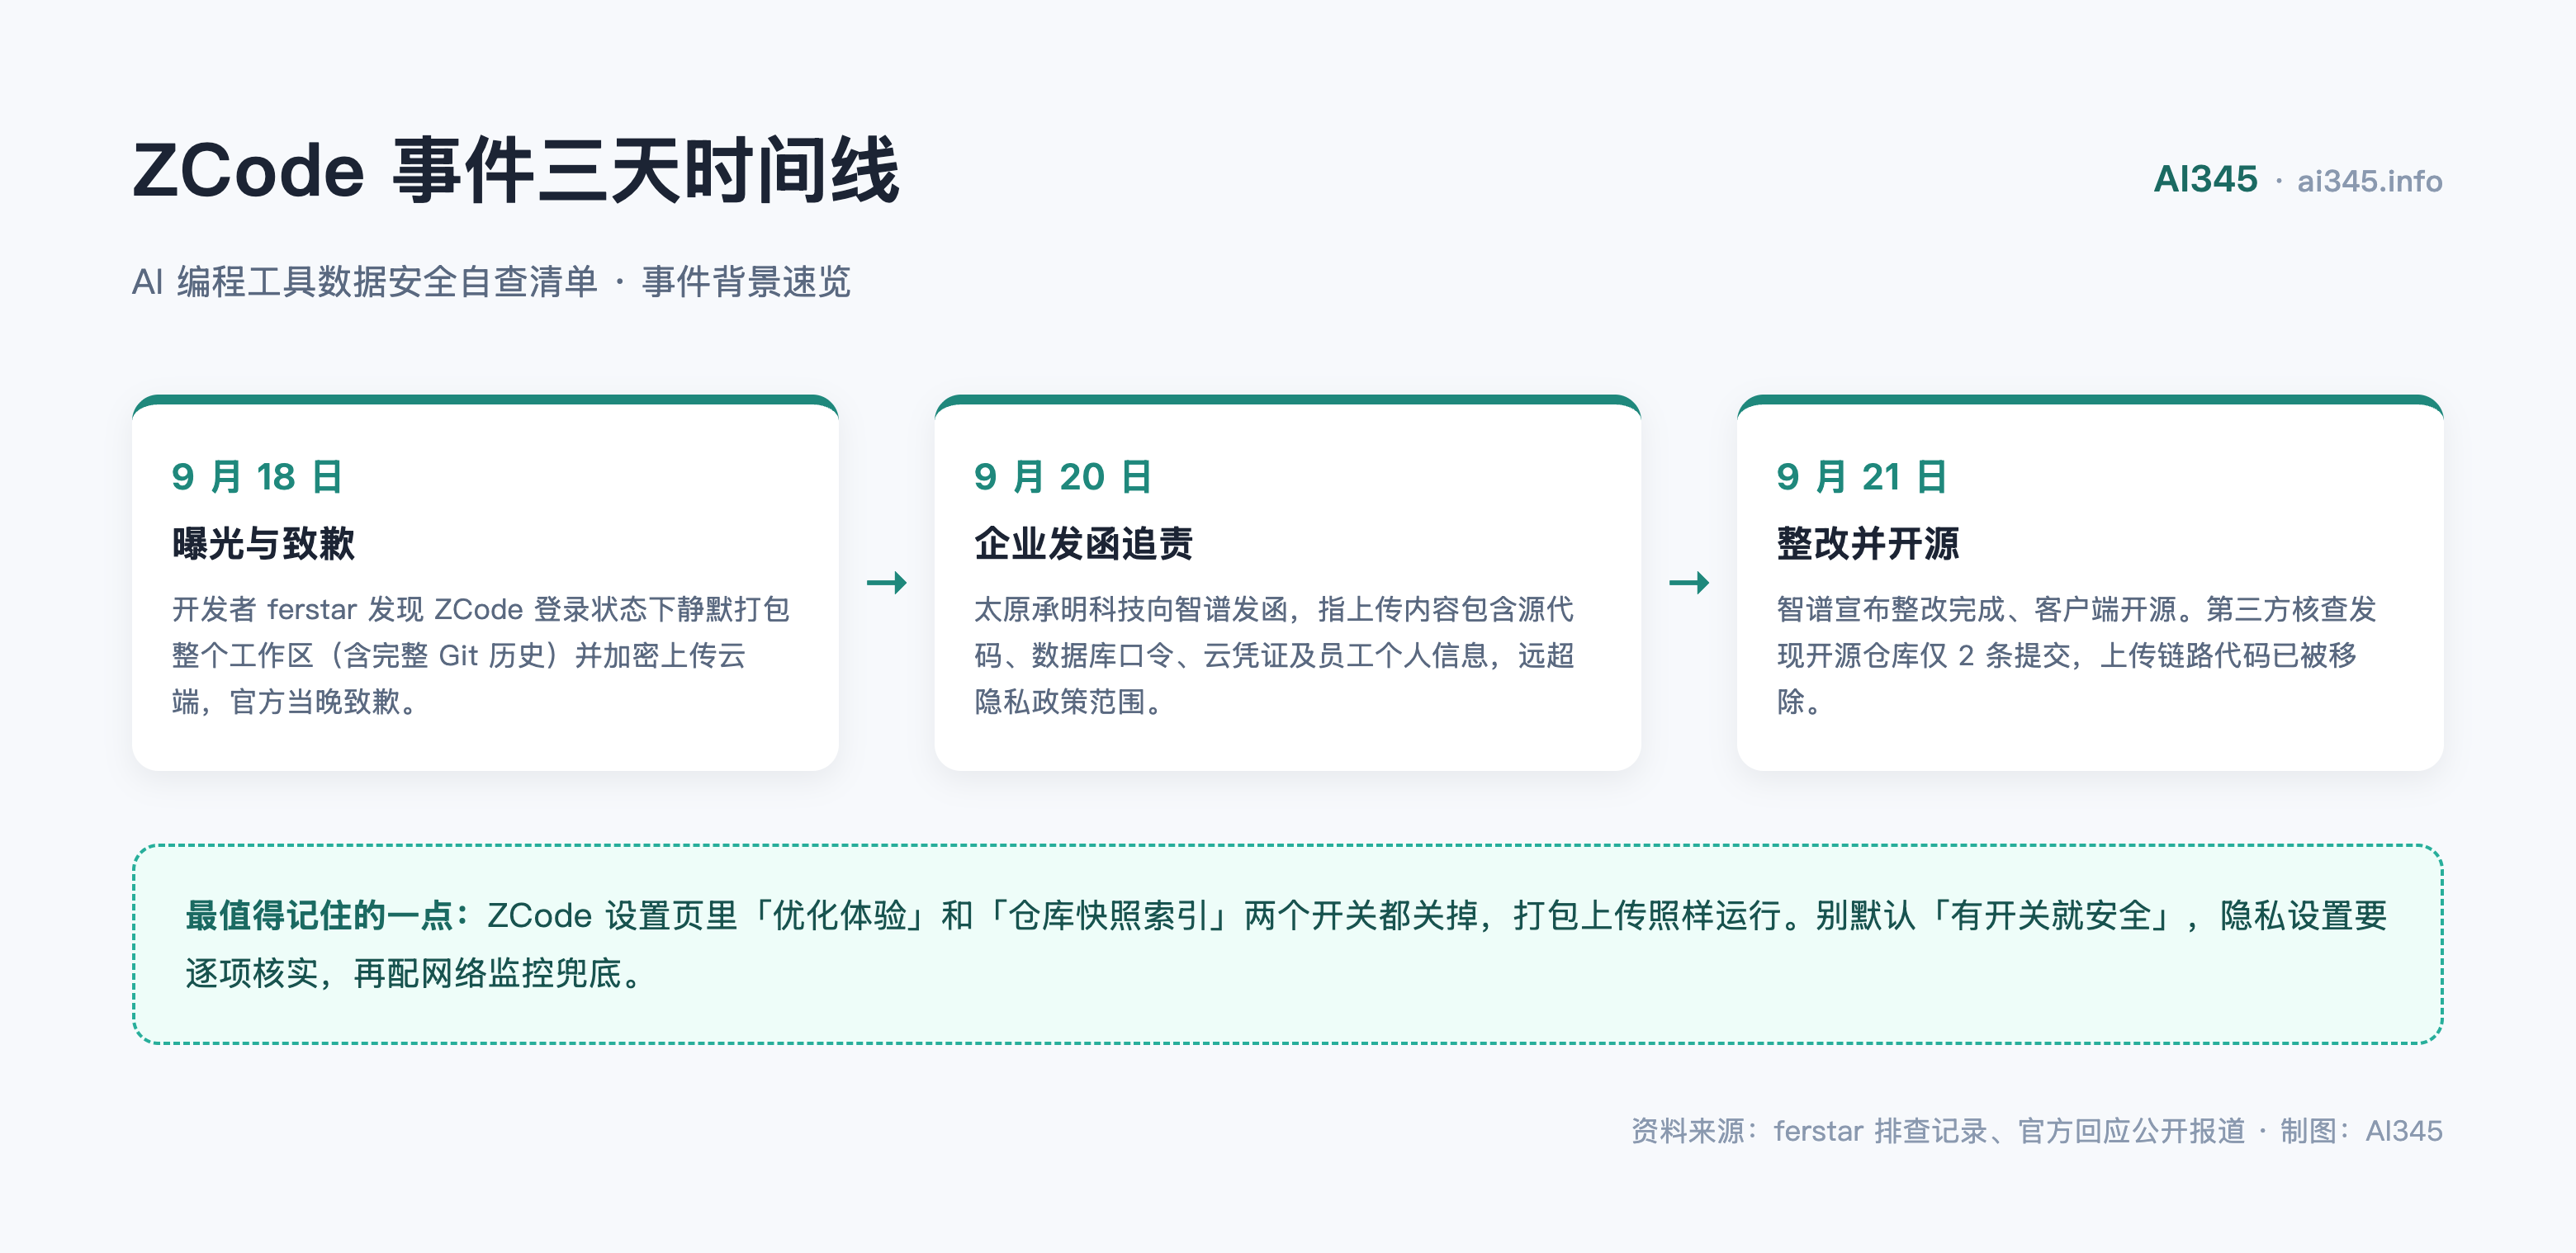
- 9 月 18 日:独立开发者 ferstar 清理磁盘时发现 ~/.zcode 目录占了 700 多 MB,排查后确认 ZCode 客户端在登录状态下静默打包整个工作区并加密上传阿里云 OSS。更关键的是,加密私钥只在智谱云端,用户连自己被上传的密文都解不开。官方当天致歉,称问题源于「代码库索引」功能,上线初期默认开启,已修复。
- 9 月 20 日:太原承明科技向智谱发函,就涉嫌擅自上传公司数据资产及商业秘密正式追责。
- 9 月 21 日:智谱宣布整改并将 ZCode 开源。但第三方核查发现,开源仓库只有 2 条提交记录,历史被抹平,上传链路代码已被移除。
这件事最有教育意义的一点是:ZCode 设置页里其实有两个看起来相关的开关,「优化体验」(管训练)和「仓库快照索引」(管服务端索引),但逆向代码证明,两个开关都关掉,打包上传照样运行。设置页原本还写着「所有数据均存储在本地」。
所以,别默认「有开关就安全」。下面逐个工具自查。
Cursor 隐私设置在哪?Privacy Mode 怎么开
设置项:Privacy Mode(隐私模式)
- 路径:Cursor 编辑器内打开 Settings,在 General 分组里找到 Privacy Mode 开关;企业用户还可由管理员在后台统一配置。
- 默认状态:个人账户下你需要在设置里确认它的状态;付费个人版和 Teams 用户开启后,官方承诺不用你的输入和输出训练模型。
- 官方承诺:Cursor 隐私政策原文写明,默认不使用你的输入与输出(Inputs/Suggestions)训练模型,也不允许第三方这样用。例外有三种:内容被标记安全审查、你主动提交反馈、你明确同意。
自查动作:打开 Cursor 的 Settings,确认 Privacy Mode 已开启;再到 cursor.com 登录账户后台核对该选项是否同步生效。注意一个细节:Cursor 文档显示部分模型(如 Claude Fable 系列)只对「开启 Privacy Mode 的用户」开放,且供应商会为防滥用短期留存数据但不用来训练,这是正常条款,不是泄露。
GitHub Copilot 会用我的代码训练吗?内容排除怎么配
设置项:Content exclusion(内容排除)+ 账户级数据共享设置
- 路径:仓库和组织的排除配置在 GitHub 仓库 Settings 的 Copilot 区域;个人数据相关选项在 github.com/settings/copilot。
- 默认状态:Copilot Business 和 Enterprise 按官方口径不将你的代码用于训练;个人版策略不同,需要在账户设置里逐项确认,具体以 GitHub 官方文档 当前说明为准。
自查动作:如果你在公司项目上用 Copilot,优先推动管理员配置内容排除,把密钥文件目录、配置目录整段排除。个人用户重点检查 github.com/settings/copilot 里有没有「允许使用我的代码片段改进产品」之类的选项,按需关闭。GitHub 文档站是英文的,找不准的时候直接搜索「content exclusion」进官方页。
Windsurf 数据控制怎么关?免费版默认可以拿你的数据训练
设置项:Data Controls(数据控制页)
- 路径:Windsurf 母公司 Cognition 的官方安全页写明:付费版用户可以在 Data Controls 设置页随时退出训练,退出后同时启用 Zero Data Retention(零留存);Teams 版只有管理员能操作;企业版未经书面同意绝不训练。
- 默认状态:官方原文是「默认情况下,我们可能使用你的数据进行模型训练」。免费版用户没有退出入口的描述,这一点要特别留意。
自查动作:付费用户立刻去 Settings 找 Data Controls 页,关掉训练授权。免费用户如果处理的是敏感代码,要么升级付费版,要么换工具。另外 Windsurf 支持 .codeiumignore 文件(语法和 .gitignore 一样),把你不想让它读的目录写进去,可以从源头缩小索引范围。
通义灵码(Qoder CN)的隐私政策说了什么
通义灵码已经并入阿里的 Qoder CN 系列。它有独立的服务协议和隐私政策页,更新于 2026 年 8 月。
自查动作:登录后到个人设置里查找与「体验改进」「数据共享」相关的选项并逐项确认。它面向国内合规场景做了本地化部署,企业版可以走专属云,对数据敏感的公司来说这是它相对海外工具的优势之一。个人版的具体训练条款建议直接读隐私政策原文,本文不替你下结论。
ZCode 现在还能用吗?装了的人该做什么
按 9 月 21 日后的状态:上传链路代码已在 3.14.0 版本移除,云端接收接口已下线,官方委托中国信通院与绿盟科技做了评估,称存储桶已清空。但存量数据是否彻底销毁、历史上有多少数据被接收,官方没有给出完整答案,企业追责也还在进行中。
如果你装过 ZCode,建议做三件事:
- 升级到 3.14.0 以上版本。
- 假设密钥已暴露:轮换 .git 历史里出现过的所有密钥、口令和云服务凭证。这个动作比卸载软件更重要。
- 如果你有一手技术能力,可以参考 ferstar 博客里的锁目录方案,把 ~/.zcode/checkpoints 目录设为不可写作为绊线。
通用自查五步法:任何工具都适用
不管你用的是哪款 AI 编程工具,包括 Claude Code、Codex、各类国产工具,这五步都值得做一遍:
- 读官方隐私政策,搜三个词:打开你所用工具的隐私政策页,Ctrl+F 搜索「训练」「留存」「共享」三个词,看它对自己怎么定位。政策里没写清楚的,默认按最坏情况对待。
- 关掉一切训练授权:Settings 里所有带「改进产品」「优化体验」「帮助改进」字样的选项,除非你真愿意贡献数据,否则关掉。记住 ZCode 的教训:开关管不管用要打折,关了总比不关好。
- 密钥和敏感文件永不进 AI 工具的工作区:.env、密钥文件、含口令的配置,用 .gitignore 和工具专属的忽略文件(如 .codeiumignore)排除,最好物理隔离到工具读不到的目录。注意 .gitignore 只影响 Git 提交,不影响 AI 工具读文件,这是两个概念。
- 监控工具的联网行为:用 Little Snitch(macOS)、GlassWire(Windows)或系统自带的网络监控,看看编辑器进程有没有连着你不知道的域名、上传量是否异常。ZCode 就是用户因为磁盘异常占用才被发现的,流量异常同样能暴露问题。
- 公司代码走企业版:几乎所有工具的企业版都明确承诺不训练你的数据(这是它们收企业钱的底气所在),个人版和免费版的条款则宽松得多。拿公司项目写代码,要么用企业版,要么别用。
三条底线
- 代码可以给 AI 工具看,密钥和凭证永远不给,这是唯一不依赖任何厂商承诺的底线。
- 默认设置永远按「数据会离开本机」理解,隐私是需要主动开启的选项,不是默认赠品。
- 一手信息比二手消息可靠:判断一款工具会不会偷传,去读它的隐私政策和官方文档,而不是看营销页面。
这批工具的隐私政策都在频繁变动,本文的设置路径以 2026 年 9 月的官方文档为准,如果你发现自己工具的界面和文中描述不一致,以官方文档为准。
相关阅读:
常见问题
Cursor 会不会偷偷上传我的代码?
答:Cursor 需要把代码片段发送到云端才能提供补全和对话,这是它的工作方式。按其隐私政策原文,默认不会用你的输入输出训练模型,你也可以在设置里开启 Privacy Mode 进一步收紧。ZCode 那种整仓静默打包上传的行为,在 Cursor 的官方文档和政策里没有对应设计,但仍建议开启 Privacy Mode 并保持关注。
免费版和付费版的数据政策差别大吗?
答:差别很大,这是行业的普遍规律。以 Windsurf 为例,官方明确默认可能将数据用于训练,付费版可以随时退出并启用零留存,企业版则承诺未经书面同意绝不训练。如果你处理的是敏感代码,付费版或企业版通常是更安全的选择。
.gitignore 能防止 AI 编程工具读取我的文件吗?
答:不能。.gitignore 只控制哪些文件不被 Git 提交,AI 编程工具读取本地文件时并不受它限制。要限制工具的读取范围,需要用工具自己的忽略机制,比如 Windsurf 的 .codeiumignore、Copilot 的内容排除配置,或者干脆把敏感文件放到工具工作区之外。
怎么发现我的 AI 编程工具在偷偷联网上传?
答:用网络监控工具查看编辑器进程的连接和流量。macOS 可以用 Little Snitch 或系统活动监视器的网络标签,Windows 可以用 GlassWire 或资源监视器。重点看上传流量是否与你的操作不匹配、是否连接你不认识的域名。ZCode 事件最早就是用户发现数据目录异常膨胀才暴露的。
公司项目可以用 AI 编程工具吗?
答:可以,但要走企业版。主流工具的企业版都明确承诺不将客户数据用于训练,并提供内容排除、审计日志等管控能力。个人版和免费版条款宽松,用它处理公司核心代码等于把数据安全寄托在个人版条款上,ZCode 事件里被追责的企业就是前车之鉴。
ZCode 被曝偷传代码后,智谱是怎么处理的?
答:官方在 9 月 18 日当天致歉,称问题源于代码库索引功能、已修复;9 月 21 日宣布开源 ZCode 并委托中国信通院与绿盟科技评估。第三方核查指出开源仓库只有 2 条提交、历史被抹平,存量数据是否彻底销毁仍无完整答案,已有企业正式发函追责,建议保持关注官方后续公告。
 京ICP备2024094994号-29